

Microsoft renforce la sécurité de Windows à l’occasion d’Ignite. Une nouvelle build Insider montre à quoi ressemble la sécurité Windows remaniée, avec notamment Remote Lock via Intune.
Dana Huang, Corporate Vice President Windows Security chez Microsoft, rassemble les nouveautés de sécurité de Windows présentées à Ignite 2026 dans un billet de blog. « L’IA modifie les menaces aussi vite que notre manière de travailler », écrit-elle. Selon Huang, une configuration sécurisée et des correctifs rapides restent la défense la plus importante. Une stratégie de sécurité doit en outre couvrir aussi l’IA et les agents.
Une partie de ces annonces figure déjà dans une préversion pour Windows 11 (Build 26340.10013) que Microsoft a publiée le 16 novembre. Depuis le 17 novembre, Windows baseline protection et une nouvelle page Security dans les paramètres sont déployées progressivement en préversion.
Pilotes noyau et cryptographie post-quantique
La plateforme Windows endpoint security est désormais disponible de manière générale sur Windows 11. Les solutions de sécurité ont ainsi moins besoin de s’appuyer sur des pilotes noyau et conservent les fonctionnalités sur lesquelles elles comptent. La plateforme s’inscrit dans le Driver Quality Initiative et dans le travail plus large de Microsoft visant à réduire l’exposition du noyau et à renforcer la récupération après incident.
Microsoft étend aussi la protection post-quantique dans la pile TLS de Windows, avec un échange de clés et une authentification reposant entièrement sur des algorithmes post-quantiques. En dessous se trouve une base cryptoagile pour l’ensemble de la plateforme, afin de pouvoir remplacer plus facilement les algorithmes par la suite. Huang parle d’une transition qui durera plusieurs années, à travers les applications, l’infrastructure et l’identité.
Dans la build Insider, les développeurs reçoivent le Microsoft Pluton Cryptographic Provider, en préversion. Ils peuvent ainsi stocker et utiliser, sur les appareils pris en charge, des clés dans le processeur de sécurité Pluton, via les API CNG standard de Windows.
Une baseline fixe pour la sécurité de Windows
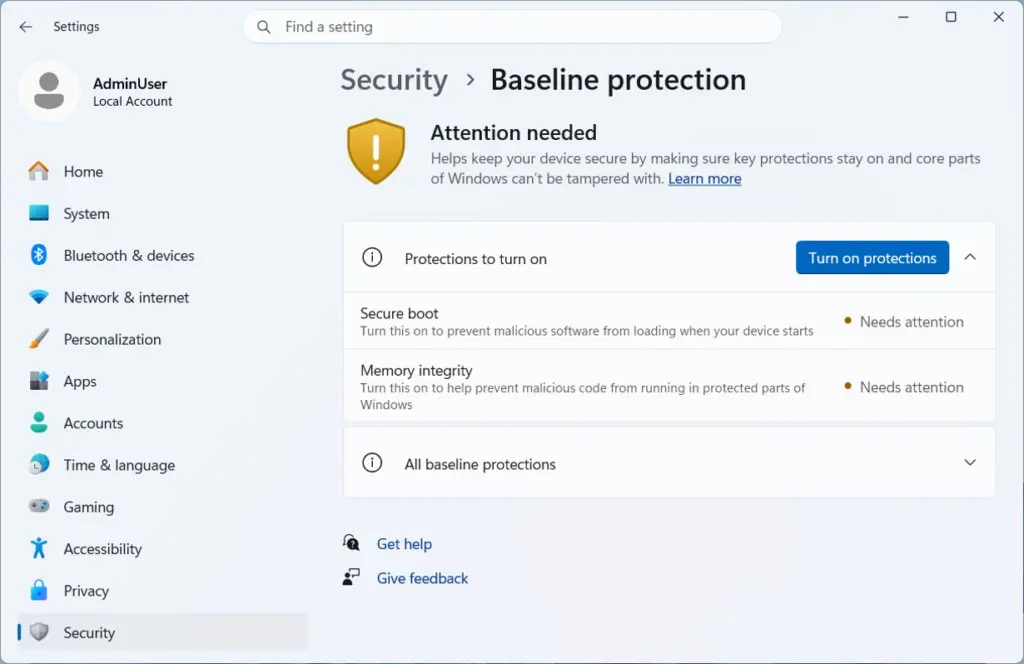
Windows baseline protection regroupe Secure Boot, la virtualization-based security et l’intégrité de la mémoire en un seul état de sécurité doté d’un numéro de version, que Microsoft entretient lui-même. Lorsqu’une plus grande certitude est nécessaire, une attestation matérielle confirme cet état. Les développeurs peuvent s’en servir dans leurs logiciels pour vérifier qu’un appareil est sécurisé.
Dans la build Insider, la fonction se trouve sous Settings > Security > Baseline protection. Elle indique si l’appareil satisfait à la baseline dès le démarrage. Cette page Security est elle aussi nouvelle. Elle rassemble la sécurité de l’appareil, le chiffrement de l’appareil et la protection contre les virus et les menaces, et renvoie vers les passkeys. Le pare-feu figure désormais dans les paramètres réseau, la protection des applications et du navigateur dans les paramètres des applications.
Connexion sans mot de passe et droits standard
Windows Hello doit rendre la connexion sans mot de passe plus cohérente et amener plus vite les utilisateurs sur leur bureau. L’IT voit désormais si les utilisateurs se connectent par biométrie ou par code PIN. La connexion via le web fonctionne sans mot de passe sur davantage d’appareils et, lors d’une connexion avec une clé de sécurité, Windows indique à l’écran où il faut toucher.
La gestion de ces clés devient également plus simple. Dans la build Insider, vous pouvez consulter les passkeys d’une clé FIDO2 et les supprimer individuellement, de sorte que vous n’avez plus à réinitialiser toute la clé. Les administrateurs imposent une longueur minimale de PIN et peuvent rendre la vérification de l’utilisateur obligatoire. Les utilisateurs travaillent par défaut avec des droits ordinaires et n’obtiennent des droits d’administrateur que lorsqu’une tâche l’exige.
PC verrouillé
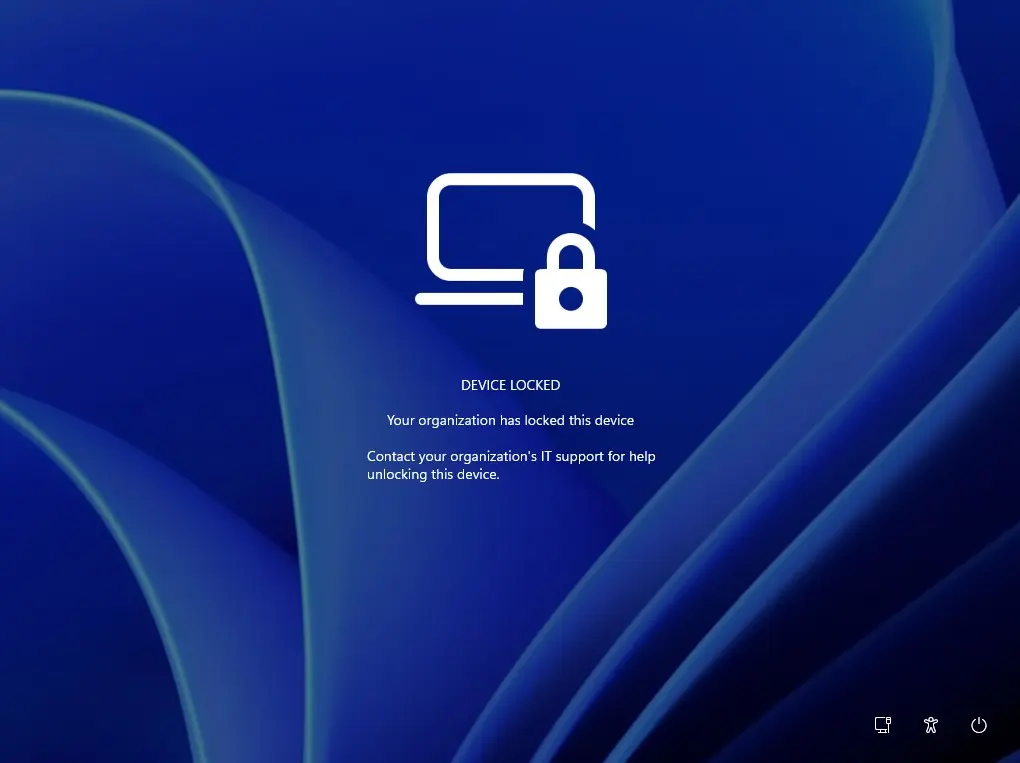
Une autre nouvelle fonction est Remote Lock. L’administrateur IT peut ainsi verrouiller depuis Intune un appareil Windows perdu, volé ou compromis, sans l’effacer. Windows ferme toutes les sessions actives, masque les options de connexion et affiche à l’écran le message « Device locked ».
L’appareil reste inscrit et géré, avec BitLocker activé et les données de l’utilisateur intactes. Seul un administrateur peut le déverrouiller à distance. Avec les paramètres LockReason et RecoveryHint, les administrateurs y ajoutent un motif personnalisé et les coordonnées du helpdesk.
Dans la build Insider, les utilisateurs sans droits d’administrateur peuvent définir eux-mêmes un code PIN BitLocker pour le démarrage. Cela suppose d’activer quatre stratégies BitLocker existantes dans Intune ou une autre solution MDM : AllowStandardUserEncryption, RequireDeviceEncryption et SystemDrivesRequireStartupAuthentication, et de désactiver AllowWarningForOtherDiskEncryption. L’utilisateur reçoit alors une notification pour définir le code PIN.
Microsoft recommande de ne cibler ces règles que sur un groupe de test disposant de la nouvelle fonction. Chez les utilisateurs standard sans la fonction, le chiffrement échoue, et les appareils déjà chiffrés uniquement par TPM sont signalés comme non conformes. Celui qui passe d’un compte Microsoft à un compte local dans les paramètres se voit désormais toujours demander de sauvegarder la clé de récupération BitLocker.
Intune et Windows Autopatch arrivent en préversion pour les scénarios Windows Server adaptés. Les équipes endpoint gèrent alors la configuration, la conformité, les applications, les mises à jour et la sécurité dans un seul environnement pour les clients Windows et les serveurs pris en charge. Microsoft le présente comme un complément à Azure Arc. La gestion des serveurs via Intune est aussi apparue plus tôt cette semaine dans la préversion publique de Windows Server 2028.
Microsoft travaille en outre sur Autopatch, la gestion déclarative et la récupération, afin que l’IT surveille l’état souhaité des appareils et rétablisse le fonctionnement après une perturbation. Intune reçoit de nouvelles fonctions pour le déploiement, l’inventaire et le cycle de vie des applications.
Des limites pour les agents IA
Microsoft veut que les utilisateurs puissent faire confiance aux agents IA sur leur appareil et les contrôler. Un agent ne peut faire que ce pour quoi il a une autorisation, ne peut pas endommager l’appareil ni les données, et chaque action relève de la gouvernance. Windows s’appuie pour cela sur l’identité, la protection, l’isolation, les politiques, l’observabilité et la gouvernance des agents.
Un élément concret est constitué par les Microsoft Execution Containers, que Microsoft a annoncés en octobre. Ils tracent des limites autour de ce qu’un agent exécute et régissent son accès aux ressources et aux outils. Nous avons alors décrit comment les développeurs et les administrateurs y définissent les fichiers et les destinations réseau qu’un agent peut utiliser.
Agent 365 devient un élément de base pour gérer l’IA en toute sécurité. La manière dont Microsoft donne aux agents une identité propre est apparue cette semaine avec Copilot Autopilot : chaque agent Autopilot reçoit un Entra Agent ID et un responsable désigné. Cet Autopilot est distinct de Windows Autopilot, le service avec lequel Intune prépare les nouveaux appareils.
Autres nouveautés en préversion
La build Insider apporte aussi des changements hors sécurité. La barre des tâches reçoit un affichage en liste qui montre les fenêtres ouvertes avec leur titre, à activer sous Settings > Personalization > Taskbar. La loupe réagit désormais aussi aux gestes sur le pavé tactile et l’écran tactile, comme glisser avec trois doigts pour faire un zoom avant et arrière. Le problème tenace de Remote Desktop est résolu.
Windows baseline protection et la nouvelle page Security sont déployées progressivement, si bien que tous les Insiders ne les voient pas immédiatement. Les fonctions du canal Experimental peuvent encore changer ou disparaître. Microsoft ne précise pas encore quand baseline protection sera disponible de manière générale.