

Lors de son TechSummit à Alpbach, en Autriche, Barracuda présente la cybersécurité comme une course de Formule 1. Chaque milliseconde compte lorsque des technologies puissantes tombent entre les mains de pirates informatiques.
Adam Khan, VP Global Security Operations & AI Security chez Barracuda, ouvre sa conférence par une comparaison frappante. « En Formule 1, vous ne gagnez pas seulement parce que vous avez la voiture la plus rapide ou le meilleur pilote, mais grâce à une équipe qui prend des décisions à chaque milliseconde. Il en va de même en cybersécurité : les attaques se déplacent de plus en plus vite d’un point à un autre. La combinaison des équipes, des outils, des données et de l’IA vous aide à gagner la course ».
La comparaison de la sécurité avec une course sera fréquemment évoquée lors du Barracuda TechSummit dans les Alpes autrichiennes. Dans cette course, l’IA risque de devenir l’arbitre suprême. Alors que des modèles puissants sont utilisés tant par le camp des attaquants que par celui des défenseurs, l’enjeu est de savoir qui les utilisera le plus rapidement, le plus intelligemment et le plus efficacement.
L’histoire se répète
Klaus Gheri, VP Software Engineering, remonte le temps. « Par le passé, nous avons déjà vu des changements majeurs nécessitant des modifications architecturales. Avec les agents d’IA, nous voyons cela se reproduire. Tout ce que vous teniez pour acquis peut soudainement disparaître. La nouvelle normalité aujourd’hui est que l’IA est déjà présente dans votre réseau. »
Khan voit ce qui se passe avec les agents « rebelles » comme une répétition de l’histoire et se montre indulgent envers les grands acteurs de l’IA. « Il y a toujours eu des crises de croissance avec les nouvelles technologies. C’était le cas aux débuts d’Internet, avec de nombreuses fuites de données parce que tout le monde se connectait, et la même chose s’est produite lors de l’essor du cloud. Cela ne nous a finalement jamais arrêtés, mais il faut parfois passer par cette phase difficile. »
L’e-mail reste une constante dans cette histoire en tant que vecteur d’attaque. Si les e-mails de phishing sont aussi vieux qu’Internet, ils demeurent une recette éprouvée pour les attaquants. « Si vous les examinez rapidement, tout semble correct. Ce n’est qu’une fois le fichier ouvert que tout commence. L’IA peut aider à analyser les e-mails et les fichiers malveillants », ajoute Khan.
Chaque nouvelle technologie a connu des crises de croissance. C’était également le cas aux débuts d’Internet et du cloud.
Adam Khan, VP Global Security Operations & AI Security Barracuda
L’identité comme nouveau vecteur
Cela n’empêche pas Barracuda de voir émerger de nouveaux risques, souvent liés à l’IA. « Le Shadow AI va bien au-delà de l’informatique. Les gens introduisent des informations confidentielles dans les systèmes d’IA, et les organisations ignorent souvent qui utilise quelle IA et comment », explique Brian Downey, responsable du développement produit.
« Découvrir cela est la première étape. Ce n’est qu’ensuite que l’on peut élaborer une politique et protéger les données », ajoute son collègue Chris King sur scène. Lors de l’événement, Barracuda annonce AI Data Security pour aider les organisations à cartographier les applications d’IA au sein de leur structure.
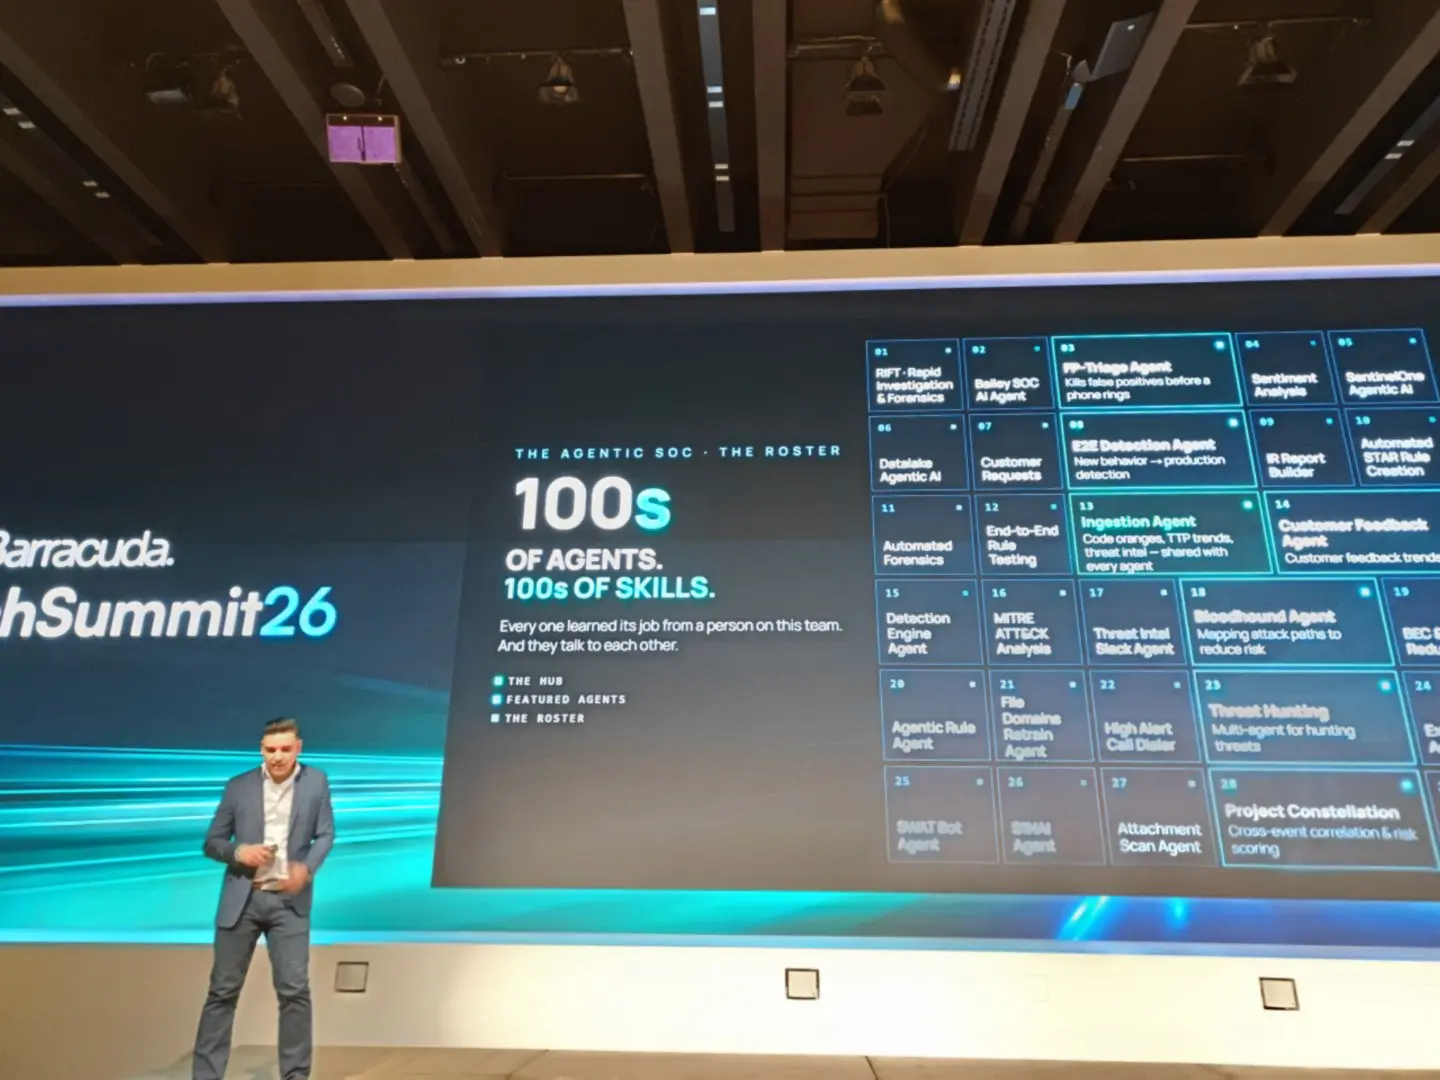
Downey et King désignent l’identité comme le nouveau champ de bataille de la sécurité. « C’est le plus facile à exploiter pour les attaquants. Avec les bonnes clés, les attaquants entrent par la porte d’entrée, et il arrive que les gens oublient leurs clés », explique Downey. « Mais les identités « non humaines » constituent tout autant un risque », ajoute King. Pour mieux protéger les identités numériques, Barracuda a racheté Evo Security, mais l’intégration est encore en cours.
Pour Raynaud Schokkenbroek, Solutions Architect pour le marché de l’Europe de l’Ouest, la gestion des identités devrait figurer en tête de liste de tout responsable de la sécurité. « L’identité est au cœur de l’accès à vos données, à vos processus, à votre facturation, à tout. C’est l’un des éléments les plus visés. La gestion des privilèges y est étroitement liée. Si quelqu’un parvient tout de même à entrer, limitez ses possibilités de se déplacer librement. »
Qui décide ?
Barracuda estime que l’utilisation de l’IA est nécessaire pour garder une longueur d’avance sur les attaquants. Khan : « Le temps d’intervention se réduit. Les humains ne peuvent plus suivre seuls le volume et la complexité des attaques. Les attaquants n’utilisent pas de modèles fermés, mais des outils largement disponibles, tels que Copilot et ChatGPT. Il est inévitable que nous, en tant que défenseurs, utilisions également l’IA. »
Nous demandons à Khan comment il voit la répartition des tâches entre les experts en sécurité humaine et les agents d’IA. « Nous avons déjà réalisé des progrès significatifs dans l’automatisation de la réponse. L’IA peut suivre les alertes et parvenir à une détermination bien plus rapidement qu’un humain. L’IA excelle dans l’analyse, l’humain dans la logique et la gouvernance qui l’entoure. »
Le volet gouvernance est crucial pour Khan. « La vitesse nécessite des garde-fous, sinon le crash est inévitable. Sans garde-fous, vous faites confiance à quelque chose sans savoir ce en quoi vous avez confiance. Auparavant, on pouvait poser dix fois la même question à un modèle d’IA et obtenir dix réponses différentes. Aujourd’hui, les modèles sont plus fiables, mais la pensée critique et l’intuition humaine restent essentielles pour faire le lien entre les éléments. Cet équilibre est important. »
Schokkenbroek apporte un critère supplémentaire du point de vue de l’implémentation : « cela ne doit pas être perturbateur. Pour les problèmes évidents, l’automatisation peut intervenir, et un humain décide ensuite si le cas sort de l’ordinaire. Le human-in-the-loop aide le modèle à apprendre. Mais nous ne devons pas automatiser là où cela ne profite à personne. »
Vulnérabilités invisibles
Après la vitesse, la visibilité est aujourd’hui l’un des plus grands défis de la sécurité, estime Arve Kjoelen, CISO de Barracuda. « Si nous pouvons regrouper les menaces, l’exposition, les actifs et les contrôles, nos défis deviennent visibles. C’est là que réside le problème : les actifs vont et viennent dans le cloud, ce qui rend les vulnérabilités dynamiques. La visibilité disparaît. »
Kjoelen illustre son propos par un exemple. Le nombre de CVE connues augmente d’année en année, mais selon lui, seule la partie émergée de l’iceberg est connue. « Nous ne savons tout simplement pas combien de vulnérabilités se cachent dans les logiciels. Les chercheurs estiment que seulement dix à vingt pour cent au maximum sont connues, et pourtant nous continuons à déployer de nouveaux logiciels. »
« Avec l’utilisation des LLM, ce chiffre pourrait grimper à soixante ou soixante-dix pour cent. Les LLM découvrent bien plus de vulnérabilités critiques que les humains. Mais il faut ensuite pouvoir corriger ces vulnérabilités. La remédiation doit donc également s’automatiser. En tant que secteur, nous pourrions faire davantage de ce travail scientifique « ennuyeux » », ajoute Kjoelen.
Derrière chaque attaque se cache une entreprise
Le travail de Barracuda est loin d’être terminé après le TechSummit. Ou comme le dit Khan : « On ne gagne pas la course avec un PowerPoint ». Ces mots sonnent de manière assez ironique lors d’une conférence où les présentations se succèdent rapidement, et où Khan lui-même jongle avec des diapositives remplies de chiffres. « Mais derrière chaque chiffre et chaque attaque se cache une personne ou une entreprise qui a passé, ou non, une mauvaise journée. C’est ce que nous, en tant que défenseurs, ne devons jamais oublier ».
La plus grande préoccupation de Khan concerne les menaces pesant sur les infrastructures critiques. « Nous tenons des choses comme l’électricité pour acquises. La société ne peut supporter une panne que peu de temps avant que la colonne vertébrale ne se brise. Nous devons rester vigilants en permanence. »
C’est l’aboutissement logique de sa propre phrase de conclusion. Derrière chaque attaque déjouée se cache une personne ou une entreprise qui n’a pas été touchée. C’est ce qu’une stratégie de sécurité doit accomplir, et cela se passe sur le terrain, pas sur des diapositives.
Derrière chaque attaque se cache une entreprise qui a passé, ou non, une mauvaise journée.
Adam Khan, VP Global Security Operations & AI Barracuda