Après qu’une erreur d’un fournisseur indien de certificats de sécurité a rendu une partie d’internet vulnérable, l’entreprise se retire du marché. Les dégâts, eux, ne sont pas réparés pour autant.
La semaine dernière, on a appris qu’un fournisseur indien de certificats de sécurité avait commis une énorme bévue. eMudhra délivre des certificats grâce auxquels les sites web prouvent qu’ils sont bien ce qu’ils prétendent être. Ces certificats ne sont fiables que tant que la clé avec laquelle eMudhra les signe reste secrète. Pour huit de ses propres certificats, eMudhra a généré une clé si faible que n’importe qui pouvait la retrouver, et cela est passé inaperçu pendant un an et demi.
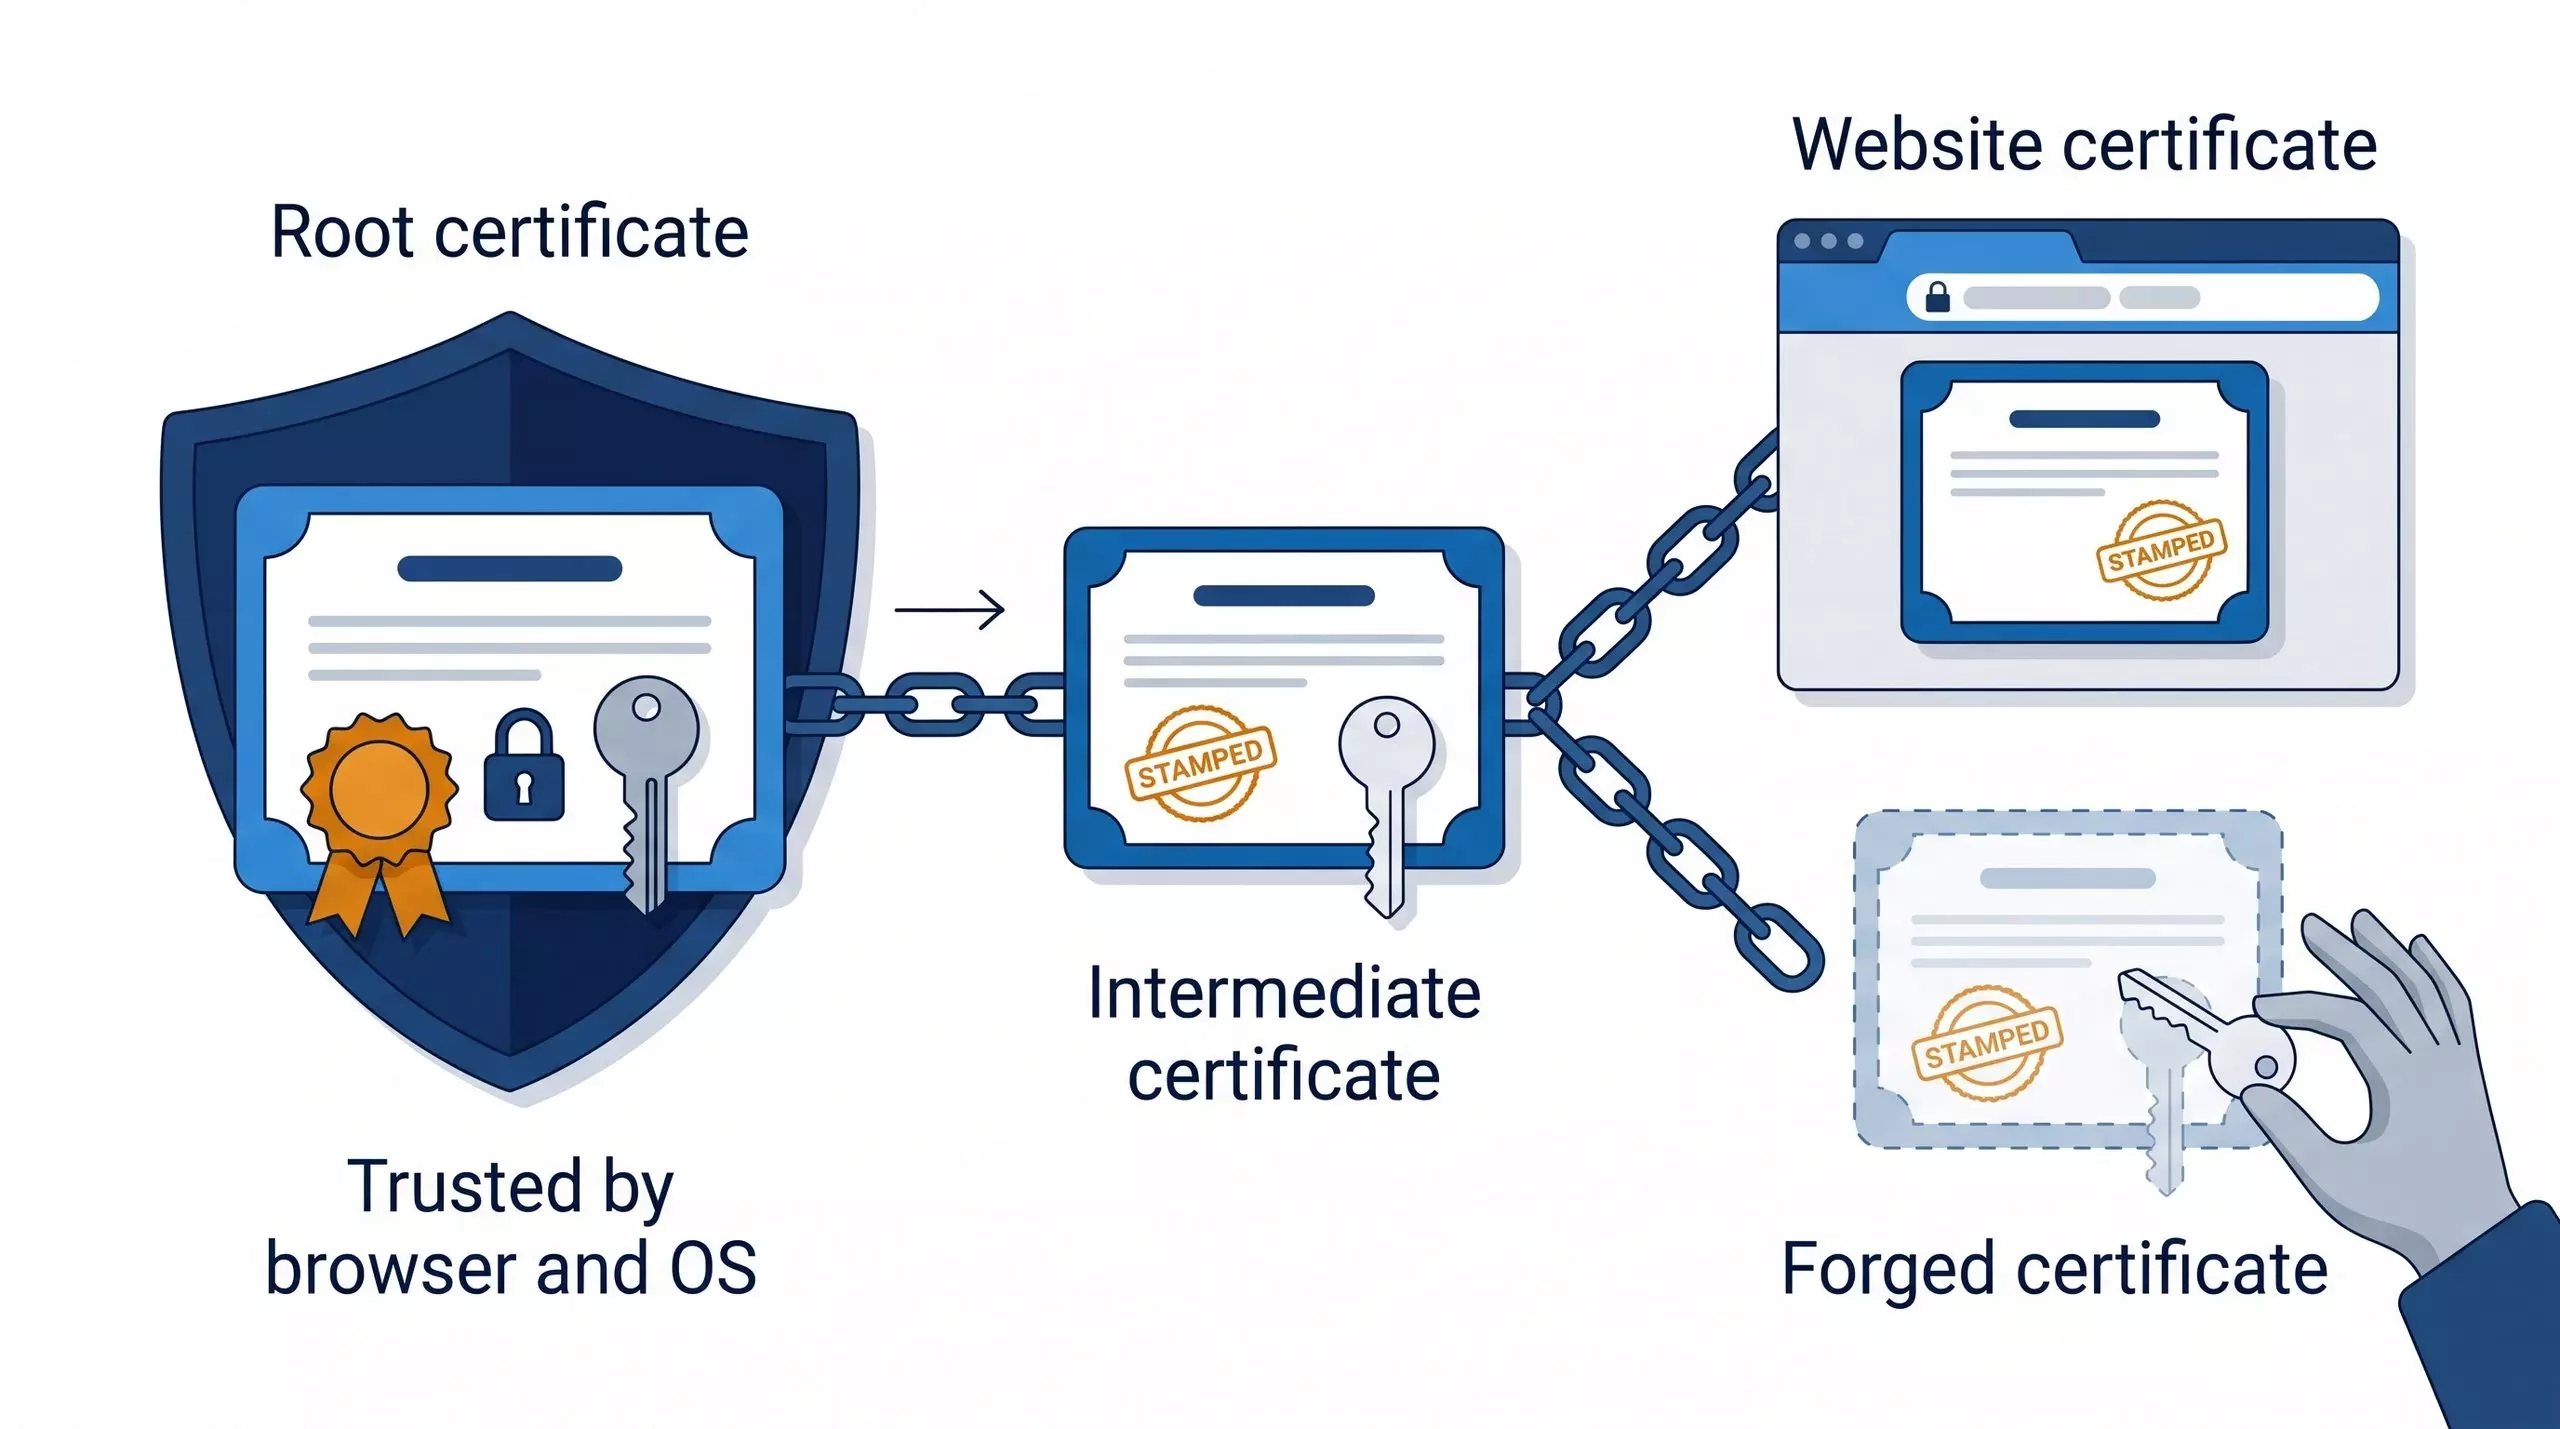
Avec une telle clé, un attaquant peut fabriquer lui-même des certificats pour n’importe quel site web ou service, et des logiciels comme votre navigateur les acceptent comme authentiques. Un certificat falsifié permet aussi à un pirate d’intercepter le trafic réseau. Dans une attaque man in the middle, il devient en effet possible de lire ou de modifier le trafic sans déclencher la moindre alarme. Mozilla, Google, Microsoft et Apple faisaient confiance à ces certificats, tout comme d’innombrables programmes qui reprennent leurs listes.
Des clés extrêmement faibles
Le problème de sécurité concerne des certificats dits intermédiaires. Ceux-ci relient un certificat racine présent dans les navigateurs et les systèmes d’exploitation aux certificats qu’eMudhra délivre à ses clients. Six servaient pour des sites web, deux pour la signature de logiciels. Sectigo, un autre fournisseur de certificats, en avait cosigné six via sa racine AAA Certificate Services.
La clé secrète doit être un nombre aléatoire de 384 bits. Pour ces huit certificats, la clé était toutefois un nombre inférieur à 256 ou, selon Dennis Jackson de Mozilla, « en fait que des zéros, à l’exception du dernier octet ». Au maximum 255 essais suffisaient pour trouver une telle clé.
Selon eMudhra, le problème est survenu lors de la génération des clés, le 30 avril 2025. Lors d’un test, une erreur dans le code a créé une seconde paire de clés, plus faible, que l’entreprise a utilisée par erreur en raison de libellés similaires. eMudhra parle d’« erreurs humaines à plusieurs étapes du processus ».
Un chercheur en sécurité anonyme, connu uniquement sous le nom de Wayne, a trouvé les clés avec paranoid_crypto, un outil d’analyse de Google, et a signalé le problème le 17 octobre. « J’ai passé le plus clair de mon temps sur les contrôles de base que tout le monde supposait que quelqu’un d’autre avait déjà effectués », écrit-il.
Les navigateurs rapidement protégés
Google a bloqué les certificats dans Chrome moins de deux heures après le signalement, Mozilla dans Firefox en moins de trois heures. Microsoft a suivi le 20 octobre, Apple le 22 octobre. eMudhra a révoqué les certificats le 18 octobre. Mozilla et Google retirent aussi la racine concernée d’eMudhra de leurs listes.
Chrome, Firefox, Edge et Safari n’acceptent en outre que les certificats présents dans des registres publics, les journaux Certificate Transparency. Avant le signalement, aucun certificat créé avec les clés faibles n’y figurait, si bien que les utilisateurs de ces navigateurs ne pouvaient pas être attaqués.
De nombreux autres logiciels ne vérifient pas ces journaux et ne contrôlent pas non plus si un certificat a été révoqué. C’est notamment le cas de curl, des applications dotées de leur propre liste de certificats de confiance, des applications Electron comme Slack et Discord, et de Java sur Debian et Ubuntu. Ces logiciels font confiance aux certificats jusqu’à ce qu’ils reçoivent eux-mêmes une mise à jour. Personne ne sait si des attaquants ont exploité la faille contre de tels outils ces dix-huit derniers mois. Depuis la divulgation, les clés sont en outre publiques, ce qui facilite encore les abus.
eMudhra arrête le TLS
Le 22 octobre, eMudhra a annoncé qu’elle quittait le marché mondial des certificats SSL/TLS. Son dirigeant Venkatraman Srinivasan affirme que l’entreprise a révoqué les certificats dans les quatorze heures suivant la découverte, qu’elle n’a elle-même délivré aucun certificat avec ces clés et qu’aucune donnée n’a fuité.
Il évoque la hausse des coûts et les grands acteurs qui distribuent des certificats gratuits. Selon lui, l’attention sur les réseaux sociaux a suscité « un examen critique disproportionné par rapport à la place du SSL/TLS dans notre activité ». Il qualifie le retrait de « bonne décision pour eMudhra et ses actionnaires ». Sur le risque pour les utilisateurs de logiciels hors navigateur, eMudhra ne dit rien. L’entreprise minimise la bévue et analyse cette énorme erreur sous un angle financier interne.
Faut-il agir ?
Les administrateurs ont intérêt à mettre à jour au plus vite les systèmes d’exploitation, navigateurs, bibliothèques et applications. Les applications Electron ne sont protégées qu’après une mise à jour vers une version corrigée d’Electron, et sur Debian et Ubuntu, le keystore Java doit être régénéré séparément. Les développeurs qui livrent leur propre bundle de certificats peuvent, selon Mozilla, bloquer les certificats intermédiaires concernés ou supprimer les racines en cause.
Supprimer la racine de Sectigo peut toutefois rendre inaccessibles des sites web qui s’y appuient encore légitimement. Ceux qui gèrent des appareils Windows de façon centralisée feraient mieux de ne pas utiliser le script PowerShell qui bloque les certificats localement. Microsoft y diffuse le blocage via des mises à jour automatiques.