

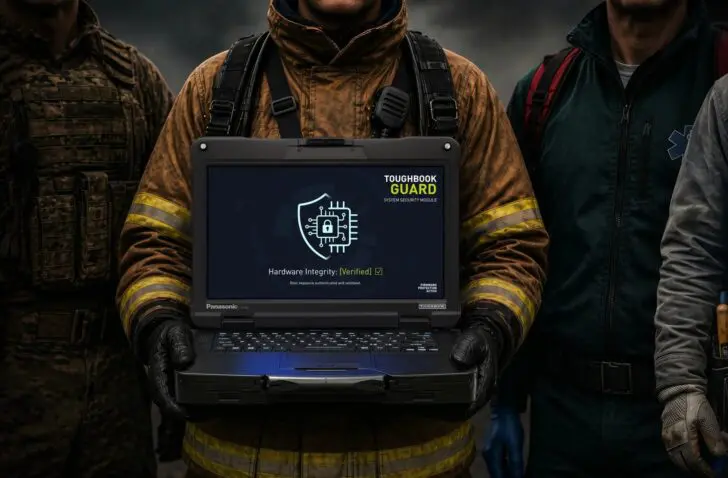
Panasonic a lancé Toughbook Guard au Benelux. Cette fonctionnalité permet aux clients de vérifier l’intégrité matérielle de leur appareil, de l’usine jusqu’à son utilisation quotidienne.
Panasonic présente Toughbook Guard. Déjà annoncé à l’échelle internationale, Toughbook Guard est désormais disponible en Europe et au Benelux. Cette fonctionnalité permet aux clients de vérifier l’intégrité de leur appareil au niveau matériel, et ce, à toutes les étapes du cycle de vie du produit.
« Un appareil » désigne actuellement le Panasonic Toughbook 56. C’est sur ce modèle que le service est disponible au lancement. Les nouveaux ordinateurs du fabricant prendront également en charge Guard, contrairement aux anciens modèles. Guard est disponible sous la forme d’une licence par appareil.
De l’usine à l’utilisation
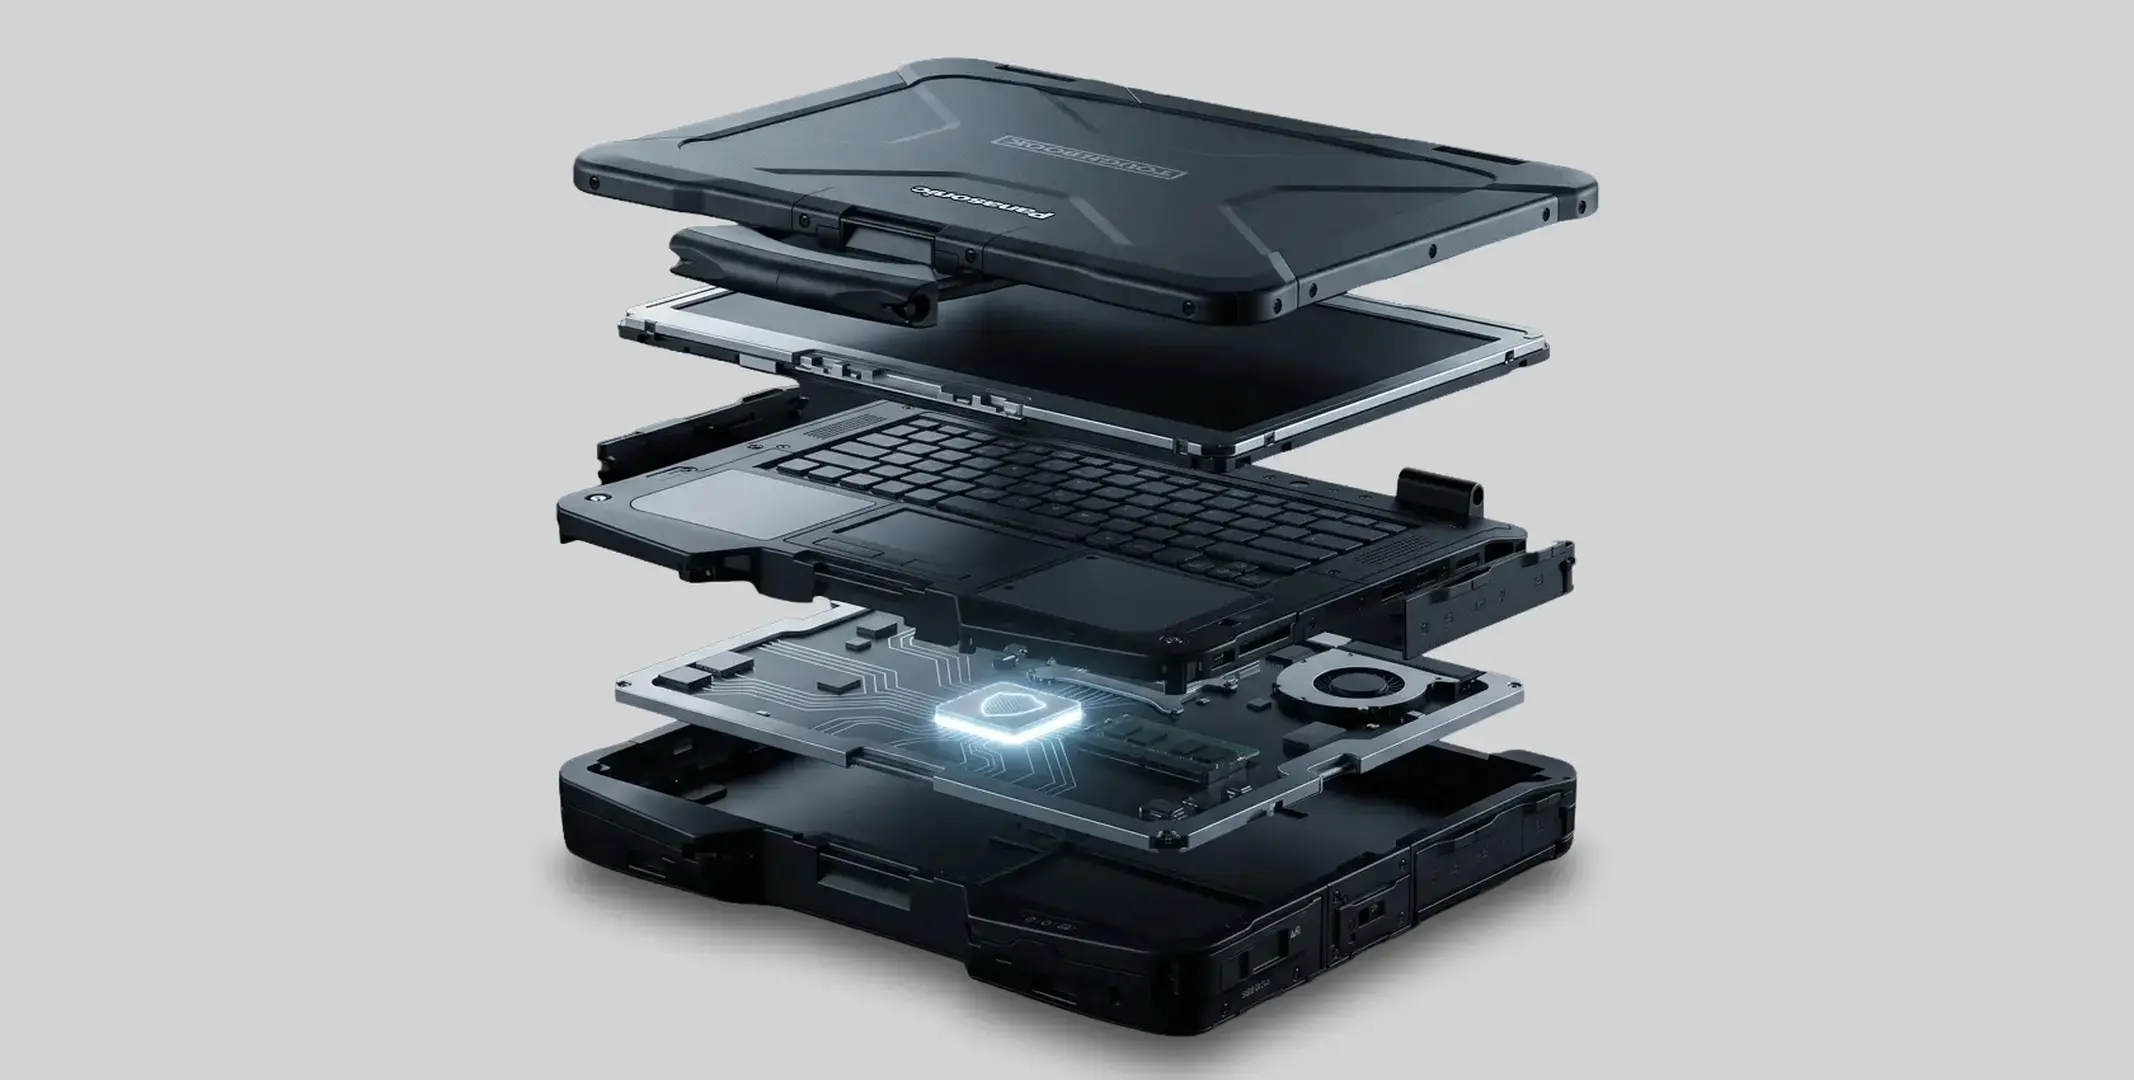
Un ordinateur portable équipé de Toughbook Guard est protégé contre toute manipulation du matériel. À cette fin, Panasonic intègre un mécanisme de sécurité dans le BIOS des appareils. Le BIOS compare la configuration matérielle présente avant le démarrage du système d’exploitation avec un point de référence approuvé. Les composants possèdent ainsi une empreinte vérifiable. Si un composant est remplacé (secrètement), Guard le signalera.
Le système entre en action dès l’assemblage en usine. Grâce aux Custom Bios Services de Panasonic, une configuration sécurisée est implémentée dès la construction de l’ordinateur portable. Cela doit protéger les Toughbooks contre les attaques de la chaîne d’approvisionnement, au cours desquelles les ordinateurs pourraient faire l’objet de manipulations entre la fabrication et l’arrivée chez le client.
Toughbook Guard reste également actif lors de l’utilisation quotidienne. La solution fonctionne sur l’appareil lui-même, indépendamment de toute connectivité externe. Cela signifie que le matériel reste vérifié même dans des environnements isolés (air gapped).
Matériel externe également
Les administrateurs peuvent en outre définir un profil matériel approuvé qui prend également en compte les composants externes. Ainsi, Toughbook Guard peut émettre une alerte lorsqu’un dongle ou une clé USB non autorisé, par exemple, est connecté à un appareil.
Les administrateurs informatiques peuvent décider des conséquences en cas de détection d’un problème. Il est ainsi possible d’empêcher totalement le démarrage de l’appareil.
Panasonic prévoit que Toughbook Guard sera pertinent pour les organisations actives dans des secteurs critiques. L’entreprise cite les gouvernements, la défense, la sécurité publique et les entreprises exploitant des infrastructures critiques.
HP, Lenovo et Dell
Ce lancement s’inscrit dans un contexte où les fabricants d’ordinateurs portables tentent de se différencier en ajoutant à leurs appareils une sécurité supplémentaire, indépendante du système d’exploitation. Panasonic n’est pas le seul à souligner qu’il peut offrir une sécurité dans une couche située sous le système d’exploitation. D’autres fabricants tels que Lenovo (avec ThinkShield) et HP (avec Wolf Security) proposent des approches similaires.
Lenovo propose ainsi ThinkShield Build Assure, qui conserve un enregistrement du BIOS et des composants critiques d’un appareil lors de l’assemblage. Les clients peuvent ensuite vérifier les appareils livrés par rapport à cet enregistrement et ainsi détecter d’éventuelles fraudes.
HP propose, au sein de son Enterprise Security Edition, une solution dont la conception est proche de celle de Toughbook Guard. Cette solution peut également vérifier si les composants essentiels sont intacts. De plus, HP mise fortement sur le contrôle du micrologiciel (firmware), y compris du BIOS lui-même (via Sure Start). HP Tamper Lock s’appuie quant à lui sur des capteurs pour vérifier si quelqu’un a ouvert un appareil et aurait ainsi pu accéder aux composants internes.
Pour Dell Technologies, l’option la plus comparable est Secure Component Verification. La configuration interne y est à nouveau comparée à un certificat, mais cette fois-ci, celui-ci n’est explicitement pas conservé sur l’appareil. Dell compte sur une connexion au cloud pour sa variante.
Une mise en œuvre différente
La mise en œuvre de ces solutions diffère à chaque fois. Pour Panasonic, l’accent est mis sur une sécurité intégrée via le BIOS qui vérifie de manière invariable et implacable si un profil matériel reste inchangé, indépendamment de toute connectivité et en tenant compte immédiatement des périphériques.
D’autres fabricants intègrent la protection matérielle à leur manière, que ce soit ou non dans le cadre de suites de sécurité plus larges ou de solutions connectées. Le fil conducteur est que chaque constructeur d’ordinateurs portables professionnels considère désormais comme sa mission d’offrir, d’une manière ou d’une autre, une forme de vérification matérielle. Les fabricants d’ordinateurs portables prennent ainsi leurs responsabilités dans la protection des appareils contre les attaques de la chaîne d’approvisionnement.
En outre, l’intégration de la sécurité au niveau du matériel, du micrologiciel et du BIOS peut être vue comme une différenciation dans la lutte concurrentielle. Une fois que Windows démarre, la différence fonctionnelle entre les ordinateurs portables n’est plus si grande. Avec des options de sécurité supplémentaires, comme aujourd’hui Toughbook Guard, un constructeur d’ordinateurs portables peut se présenter à un client potentiel avec une proposition unique.