Volgens Check Point rollen kmo’s AI sneller uit dan grote bedrijven, vaak zonder dat iemand meekijkt. De securityspecialist verkoopt MSP’s toezicht op die shadow AI, en sommige partners maken dat vanaf 2027 verplicht.
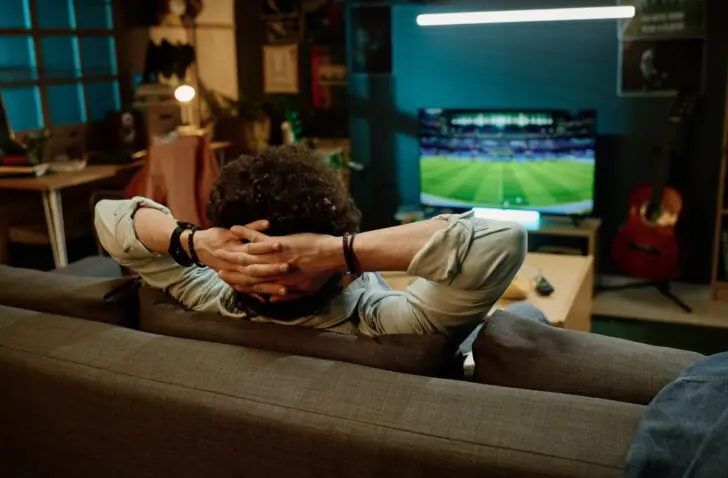
« Si une grande entreprise veut introduire l’IA, cela implique trois mois de comités, de gestion du changement et de règles », explique Dave Meister, vice-président MSP et MSSP chez Check Point Software Technologies. « Dans une PME, le dirigeant le fait le vendredi soir, en regardant le foot. Sur son canapé, avec son ordinateur portable. »
Meister s’exprime lors de l’événement Pax8 Beyond EMEA à Copenhague, le jour même où Pax8 présente 8os, une plateforme permettant de gérer des agents IA chez les PME via un MSP. Il a travaillé quinze ans pour des MSP et a rejoint Check Point après le rachat d’Avanan. « S’il y a une étiquette MSP dessus, j’en suis responsable d’une manière ou d’une autre. »
La shadow AI au sein de la PME
Selon Meister, l’IA dans une PME n’attend pas une décision de l’entreprise. « Si l’entreprise ne propose pas d’IA à ses employés, ils s’en chargent eux-mêmes. C’est malheureusement la réalité. Faites un scan et vous verrez que c’est le cas, c’est une certitude absolue. J’ose dire que cela se produit aujourd’hui dans presque toutes les PME du monde. »
Dans une enquête de Pax8 menée auprès de 402 dirigeants d’entreprises américaines, 90 % des PME utilisent ou testent l’IA, et 23 % disposent d’une politique d’IA documentée. Dans un rapport de WatchGuard, 64 % des employés affirment utiliser des outils d’IA à l’insu de leur employeur.
Le défi consiste à instaurer une gouvernance et un framework suffisamment rapidement, sans pour autant étouffer l’innovation.
Dave Meister, vice-président MSP et MSSP chez Check Point Software Technologies
« La shadow AI a connu un essor fulgurant ces douze derniers mois. Il y a deux ou trois ans, cela n’existait pas encore », précise Meister. « Quelqu’un du marketing se dit : regardez ce que je peux automatiser. Quelqu’un de l’administration fait de même, puis encore un autre, et ainsi de suite. Le défi est d’instaurer une gouvernance et un framework assez vite, sans brider l’innovation. »
Pour le dirigeant, Meister résume cela à une seule question : « En tant que petite organisation, voulez-vous que vos données sortent ? Et voulez-vous savoir où elles vont ? »
Ce que Workforce AI détecte
Check Point a lancé Workforce AI pour les MSP en juin, lors du Pax8 Beyond à Salt Lake City. « Vous déployez un agent sur l’appareil et vous visualisez toutes les communications liées à l’IA », explique Meister. « Les prompts utilisés, les documents, les données personnelles ou autres données d’entreprise injectés dans l’agent IA. Si vous ne le souhaitez pas, vous définissez des règles pour bloquer ces actions. Si quelqu’un connecte son PC à un serveur MCP ? Nous pouvons le voir et le bloquer. »
Selon Meister, le logiciel reconnaît Claude, Grok, Copilot et les outils d’OpenAI, ainsi que 14 000 autres applications d’IA. Check Point a massivement investi dans la sécurité de l’IA ces dernières années, notamment avec l’acquisition de Lakera et un pare-feu réseau IA qui rend le trafic MCP visible. Une fois la surveillance en place, une entreprise peut, selon Meister, innover et déployer sereinement, tant qu’elle reste dans les frameworks qu’elle juge acceptables.
Les licences suivent le modèle habituel des MSP : par utilisateur et par mois, sans minimum et sans durée fixe, sur une plateforme multitenant. Check Point utilise le logiciel en interne, conformément à la politique d’IA précédemment expliquée par l’entreprise, et offre des licences gratuites à ses partenaires pour leur propre usage. « Ils se familiarisent ainsi avec l’outil et se protègent eux-mêmes avant de le déployer chez leurs clients. »
La question de la vie privée des employés n’a pas été abordée lors de l’entretien. Workforce AI montre les prompts saisis par les collaborateurs et les fichiers qu’ils téléchargent. Un employeur belge qui surveille ainsi ses employés doit se conformer au RGPD et à la CCT n° 81 relative au contrôle des données de communication électronique, et informer son personnel au préalable. La PME a tout intérêt à définir à l’avance quelles données le MSP gérant la plateforme est autorisé à consulter.
Obligatoire dès 2027
Chez les MSP, sur lesquels comptent quatre entreprises sur cinq au Benelux pour leur sécurité, la montée de la shadow AI mène à une ligne dure. « Nous discutons avec des partenaires qui appliqueront une augmentation de prix au 1er janvier », déclare Meister. « Ils ne laissent même pas le choix à leurs clients de refuser la gouvernance de l’IA. C’est obligatoire, au même titre que la sécurité des terminaux et de la messagerie. »
Check Point encourage ce mouvement. Depuis juin, Workforce AI est inclus dans ses bundles MSP, aux côtés de la sécurité de l’e-mail, des terminaux, du navigateur, du SASE et du DMARC, sous une licence unique alignée sur les licences Microsoft du client.
Les PME supportent aujourd’hui des dépenses technologiques plus importantes qu’il y a dix ans, ce qui augmente leurs coûts de fonctionnement.
Dave Meister, vice-président MSP et MSSP chez Check Point Software Technologies
Pour la PME, cela représente un coût supplémentaire, et Meister ne nie pas que cela pèse. « Les PME ont aujourd’hui des dépenses technologiques plus élevées qu’il y a dix ans, et leurs coûts opérationnels sont donc plus importants. » Il estime toutefois que cette discussion est plus aisée que le débat classique sur la sécurité. « Un logiciel de sécurité classique bloque les attaques. Ici, il s’agit de gouvernance, de la manière dont les utilisateurs travaillent. Le retour sur investissement d’une utilisation sécurisée de l’IA est de permettre justement cette utilisation. L’entreprise peut investir et innover avec l’IA en sachant que ses données ne seront pas détournées. »
La sécurité comme argument de vente
Meister connaît le piège de la vente de sécurité pour l’avoir vécu chez des MSP. « S’il n’y a jamais d’incident et que votre client n’entend jamais parler de vous, il finira par accorder moins de valeur à ce que vous faites. La cybersécurité est perçue comme un centre de coûts. »
Sa solution consiste en un service aligné sur un framework tel que celui du NIST, permettant au MSP de dialoguer avec le directeur commercial du client. « Demandez-lui : si vous pouviez joindre à chaque offre ou appel d’offres cette année notre analyse de sécurité trimestrielle, alignée sur le NIST, cela vous donnerait-il un avantage sur vos concurrents ? Les entreprises préfèrent collaborer avec un partenaire capable de prouver sa sécurité, car elles vont partager des données. »
En Belgique, la directive NIS2 joue un rôle similaire. Les entreprises concernées doivent auditer leurs fournisseurs. « Vous pouvez leur demander d’être également en règle avec NIS2 », expliquait Ulrich Seldeslachts, CEO de LSEC, lors de la table ronde ITdaily sur les deux ans de NIS2. Avec CyberFundamentals, le CCB propose un cadre belge sur lequel un MSP peut bâtir un tel service.
Enthousiasme et nervosité
Selon Meister, les MSP sont à la fois enthousiastes et nerveux. « Ils disent : nous pouvons faire beaucoup et nous faisons déjà beaucoup, mais je sais que nous ne le faisons pas de manière sécurisée actuellement. Certains MSP foncent et espèrent que tout ira bien. D’autres attendent d’être sûrs de pouvoir le faire en toute sécurité. » Meister rappelle l’obligation de notification des fuites de données en vigueur dans de nombreux pays.
« Il y avait un monde avant OpenClaw et un monde après OpenClaw. Quelle sera la suite ? », s’interroge Meister à propos d’un terrain de jeu qui évolue chaque mois. C’est pourquoi Check Point met constamment à jour Workforce AI avec les nouveaux agents IA qui apparaissent. « Aucun produit ne peut rester statique aujourd’hui, car il devient très vite obsolète. »
Il y avait un monde avant OpenClaw et un monde après OpenClaw. Quelle sera la suite ?
Dave Meister, vice-président MSP et MSSP chez Check Point Software Technologies
Pour les PME clientes de partenaires imposant la gouvernance de l’IA, celle-ci figurera sur la facture dès janvier, aux côtés de la sécurité des terminaux et de la messagerie. Pax8 prévoit de rendre 8os disponible au grand public début 2027, afin que les MSP puissent déployer eux-mêmes des agents IA chez leurs clients. Les règles applicables à ces agents et l’accès aux prompts seront alors définis conjointement par la PME et le MSP.