

Stoïk lance deux nouveaux services de cybersécurité sur le marché belge : Managed Email Security et Managed Detection & Response. Avec cette extension, l’entreprise souhaite proposer une gestion complète des risques combinant prévention, détection et assurance.
Le marché belge accueille deux nouveaux services de cybersécurité : Managed Email Security et Managed Detection & Response (MDR). Stoïk, qui a récemment acquis la société anversoise CyberContract, souhaite proposer avec ces services « une gestion des risques à 360° », selon Stef Vermeulen, Country Manager chez Stoïk Belgique.
« Les deux solutions ont déjà fait leurs preuves et sont déjà actives en France, en Allemagne et en Espagne, et arrivent maintenant en Belgique. Elles s’appuient également sur les enseignements tirés de nos propres données de sinistres, que nous gérons entièrement en interne », explique M. Vermeulen.
Avec ces nouveaux services, nous voulons offrir une gestion des risques à 360° en bloquant les incidents, en renforçant la ligne de défense, mais aussi en y intégrant l’assurance.
Stef Vermeulen, Country Manager chez Stoïk Belgique
L’e-mail reste le maillon faible
Selon le Stoïk Claims Report 2025, le nombre de cyber-sinistres a augmenté de 150 %. Les attaques par ransomware ont eu un impact supérieur de 60 % par rapport à l’année précédente. Les e-mails restent la principale porte d’entrée : près de 60 % des incidents commencent par du phishing, de la fraude ou un Business Email Compromise (BEC). Il est frappant de constater que 10 % des entreprises sont à nouveau victimes d’une attaque similaire au cours de l’année.
L’augmentation des incidents met en évidence la vulnérabilité des entreprises, notamment via l’e-mail. Selon Stoïk, la plupart des attaques sont motivées par l’aspect financier et se concentrent sur de fausses factures, la fraude au président et des demandes de paiement inhabituelles.
« Dans le cas de la fraude au président, les employés sont piégés pour payer une facture. Ainsi, une fraude a lieu sans qu’il y ait d’intrusion », explique M. Vermeulen.
Managed Email Security
Pour protéger les entreprises belges contre la fraude par e-mail, Stoïk lance Managed Email Security. Le système analyse tous les messages entrants à la recherche de signaux suspects, tels que des coordonnées bancaires modifiées. Grâce à l’utilisation de l’IA et de l’apprentissage automatique, les tentatives de fraude sont rapidement identifiées. Les messages suspects font l’objet d’un contrôle supplémentaire par l’équipe interne du SOC, qui reste en alerte 24h/24 et 7j/7.
L’implémentation de Managed Email Security s’effectue via une connexion API directe avec Microsoft 365 ou Google Workspace, sans nécessiter de plugins supplémentaires. Cela limite l’impact sur le fonctionnement quotidien et assure un déploiement rapide. Les entreprises ne reçoivent pas seulement des alertes, mais bénéficient également d’un suivi direct et d’une assistance en cas d’incident.
Assuré
De plus, Stoïk associe le service Managed Email Security à des assurances. « Une cyber-assurance classique ne couvre presque jamais la fraude externe sans intrusion », explique M. Vermeulen. « Des conditions de vérification sont alors fixées, comme par exemple le contrôle d’un numéro de compte modifié. »
Si des mailles passent tout de même à travers le filet, l’assuré reste couvert.
Stef Vermeulen, Country Manager chez Stoïk Belgique
« Si un client souscrit à la solution Managed Email Security, ces conditions de vérification deviennent caduques et le sous-limite de cette garantie d’assurance spécifique est multiplié par quatre », précise-t-il. « En souscrivant à la solution Email Security, développée en interne, les clients sont intégralement couverts », explique M. Vermeulen.
Managed Detection & Response
Le service MDR (Managed Detection & Response) se concentre sur la détection et la neutralisation des menaces sur les terminaux tels que les ordinateurs portables et les serveurs. Grâce à une combinaison d’Endpoint Detection Response (EDR) et d’une surveillance continue par des experts, les activités suspectes sont traitées immédiatement.
Depuis le lancement international en juillet 2024, 4 000 incidents ont déjà été évités, dont 2 200 en 2025. Aucun client MDR n’a été touché par un ransomware.
Réglementation
L’approche de Stoïk combine assurance, prévention active des risques et réponse aux incidents dans un modèle intégré unique. Selon M. Vermeulen, ce modèle répond aux exigences plus strictes de NIS2 et aux attentes croissantes des entreprises belges. « Toutes les données pertinentes sont regroupées dans un seul tableau de bord, de sorte que les entreprises n’ont plus à consulter elles-mêmes différentes sources et fichiers journaux. Cela facilite grandement le reporting », explique-t-il.
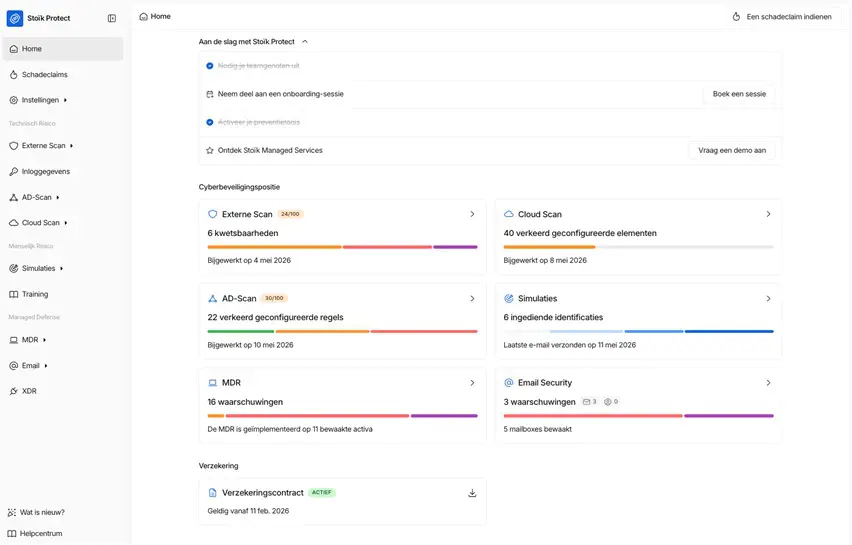
Avec plus de 12 000 entreprises protégées et une équipe en pleine croissance dans sept pays, Stoïk souhaite renforcer la cyber-résilience en Europe.