Les attaquants exploitent les failles avant leur découverte, tandis que les entreprises déploient l’IA à l’aveugle. Les experts cherchent comment freiner l’IA dans la cybersécurité.
« Auparavant, il fallait des jours avant qu’une vulnérabilité ne soit exploitée. On pouvait la corriger avant de la rendre publique. Aujourd’hui, nous parlons en “jours négatifs” : les attaquants exploitent les failles avant même que vous ne puissiez les colmater, car ils ont accès aux mêmes modèles d’IA. »
Le ton est donné par Satish Balakrishnan, VP et GM chez Red Hat Ansible. Aux côtés de Ron Mukherjee, consultant en cybersécurité chez Eset ; Olivier Menil, Strategic Advisor BeLux chez Fortinet ; Kris Spruyt, Senior Business Consultant chez Telenet Business ; Maarten Bovée, CEO de NTX ; et Ulrich Seldeslachts, CEO de LSEC, il discute de l’impact de l’IA sur la sécurité lors d’une table ronde organisée par ITdaily.
Les experts voient l’IA à la fois comme un outil précieux et une menace pour les défenseurs. L’IA augmente la vitesse, mais les freins de cette technologie n’ont pas encore été suffisamment testés.
Security by design : enfin pertinent ?
Kris Spruyt prend un peu de recul pour se concentrer sur un maillon de la sécurité qu’il juge sous-estimé : l’humain. « Nous parlons très souvent de robots, de logiciels, d’IA, etc. Mais l’aspect humain au sein de votre organisation est tout aussi important, voire plus. Les collaborateurs doivent être formés et sensibilisés à la réglementation NIS2, car ils jouent eux aussi un rôle crucial dans l’ensemble. »
« Si vous ne traitez pas cette sensibilisation par la formation, vous pouvez multiplier les produits et les processus, vous resterez exposé », affirme Spruyt. Balakrishnan abonde dans son sens : « Si la mentalité selon laquelle l’automatisation est critique pour l’entreprise fait défaut, les collaborateurs ne seront pas stimulés. »
« Les problèmes surviennent parce que les gens ne comprenaient pas ce qui se passait, c’est aussi simple que cela », intervient Olivier Menil. Il estime que les fournisseurs de sécurité doivent oser se regarder dans le miroir : « Je ne sais pas depuis combien d’années chacun d’entre vous parle ici de security by design. Nous le faisons depuis longtemps, mais avec finalement très peu d’écho. »
« Le déclencheur sera l’IA. Le temps nécessaire pour découvrir les problèmes se réduit. L’IA crée une asymétrie dont nous sommes tous victimes. Je pense que l’IA deviendra, à cet égard, le levier du security by design. » Seldeslachts souligne l’aspect réglementaire : « Là aussi, la législation européenne, comme le Cyber Resilience Act, impose que les produits soient développés selon le principe du security by design. »
Les fournisseurs sous pression
Ron Mukherjee voit son propre secteur se transformer sous l’impulsion de l’IA. « En tant que fournisseur, nous constatons que toute l’organisation change profondément à tous les niveaux. Pensez aux modèles de prix et à la manière dont nous abordons le marché. Nous ne pouvons plus continuer ainsi, car à un moment donné, le prix devient si bas qu’il est plus rentable de le faire soi-même. »
« C’est un revirement complet dans notre monde », souligne Mukherjee. « En tant qu’entreprise, nous mettons désormais tout l’accent sur l’IA. Nous devenons en fait une entreprise entièrement dédiée à l’IA. Si je le souhaite, je peux créer un outil CRM avec l’IA en un week-end. »
Balakrishnan n’est pas d’accord : « Cela mettra la pression sur vos coûts, mais le risque de remplacement est, selon moi, très faible. Construire une preuve de concept avec l’IA est très simple. La mettre en production et pouvoir l’entretenir en permanence est une tout autre affaire. »
« Aujourd’hui, nous utilisons l’IA pour notre développement », explique Balakrishnan. « Pour un produit que nous avons sorti il y a deux ou trois semaines, 99 % a été construit par l’IA. Mais un travail humain considérable est nécessaire pour tout valider et vérifier la scalabilité. Vous pouvez construire une très bonne application, mais pouvez-vous la déployer auprès de milliers d’autres entreprises ? »
« Cette validation se fait désormais aussi en grande partie par l’IA. Aucun humain ne peut le faire aussi vite, mais cela ne signifie pas que c’est toujours mieux avec l’IA », remarque Seldeslachts.
Construire une preuve de concept avec l’IA est très simple. La mettre en production et pouvoir l’entretenir en permanence est une tout autre affaire.
Satish Balakrishnan, VP & GM chez Red Hat Ansible
Une voiture sans freins
Le panel se montre beaucoup plus prudent lorsqu’il s’agit de se projeter. Viendra-t-il un moment où l’IA sera effectivement meilleure ? « C’est vraiment difficile à prédire », déclare Maarten Bovée. « Le coût de construction va peut-être baisser, mais cela stimule aussi l’innovation et les nouveautés à un rythme accéléré. En tant que MSP, nous devons aujourd’hui automatiser comme des fous, car plusieurs correctifs et alertes critiques sortent chaque semaine. Ce n’était pas le cas auparavant. »
« Avant, il fallait vraiment être un hacker expérimenté pour faire quelque chose de fou », poursuit Bovée. « Maintenant, vous pouvez laisser un agent hacker et mener plusieurs attaques sur la chaîne d’approvisionnement. Il existe des LLM non surveillés que l’on trouve pour cinq dollars sur le dark web. Nos clients, petits et grands, ont besoin d’automatisation, et ce, de toute urgence. Il faut aller plus vite et à moindre coût. Pour nous, le développement de la gouvernance chez nos clients est également crucial. Qu’advient-il de la shadow AI ? »
Selon Mukherjee, la gouvernance ne doit pas freiner l’innovation. « Peut-être peut-on considérer l’IA au sein de la gouvernance comme un utilisateur. » Bovée approuve : « C’est ainsi qu’il faut voir les agents. Ils peuvent gérer et exécuter des tâches pour vous. Mais je continuerais à les appeler des “ordinateurs stupides”. »
Ferrari stupide
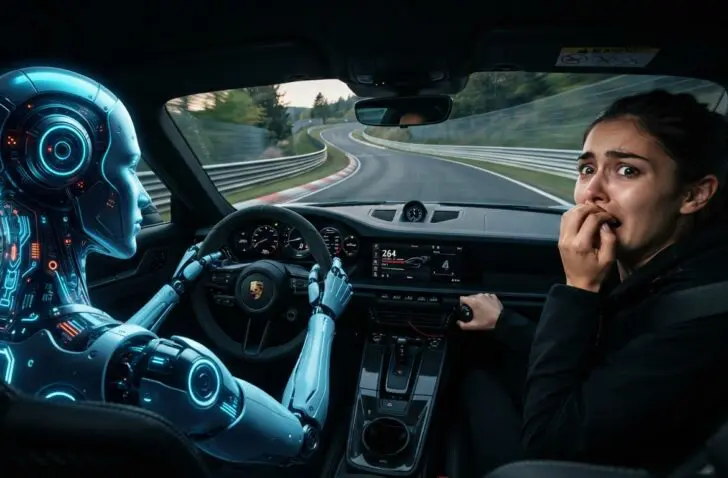
« Qu’est-ce que l’IA aujourd’hui dans l’informatique ? », lance Menil, posant une question philosophique. « Un outil stupide doté de capacités phénoménales et d’une vitesse d’exécution disproportionnée. Les problèmes surgissent parce que nous y ajoutons chaque jour de nouvelles capacités sans contrôle. C’est comme si vous aviez une voiture et que vous y ajoutiez de la puissance. Quelle est la vitesse de pointe ? Nous l’ignorons. Les freins sont-ils assez bons ? Nous l’ignorons également. »
« Et l’humain ne suit pas, ne contrôle pas. C’est très bon pour les médias. Mais dans un environnement air-gapped, il n’y a aucun risque qu’un agent se connecte à Internet. Si vous laissez une passerelle par défaut vers Internet, alors bien sûr, le risque existe. »
Les PME, en particulier, ne devraient pas chercher à conduire la voiture la plus rapide, estime Bovée. « Aux États-Unis, ils mènent une course que je trouve même stupide. La plupart de nos clients, même les grands, demandent une automatisation simple. Ils n’ont pas besoin du dernier modèle exclusif de Ferrari. »
L’IA dans l’informatique est une voiture dont la vitesse de pointe est inconnue et dont les freins n’ont pas été testés.
Olivier Menil, Strategic Advisor BeLux Fortinet
Mêmes erreurs
« Nous intégrons des composants d’IA depuis près d’un an, et nous l’avons régulé en interne dans l’entreprise », explique Spruyt à propos de l’approche de Telenet. « De l’IA personnelle aux agents d’IA entièrement industrialisés : nous avons construit une gouvernance autour de cela. En tant qu’individu, vous pouvez utiliser l’IA. Nous avons intégré dans Copilot tous les éléments disponibles, mais tout fonctionne sur un seul tenant, un environnement fermé. »
« Si vous voulez construire quelque chose de spécifique qui peut aider un département ou toute l’entreprise, vous devez passer par un organe de gouvernance. Sans cela, vous ne pouvez rien déployer. C’est en fait un conseil d’autorisation qui vous donne accès à certaines capacités et à des sources de données normalement non autorisées. Avec cette autorisation, vous obtenez également les outils et le support pour développer des agents. C’est entièrement régulé », explique-t-il.
« Cela semble logique, mais comment être sûr que l’IA ne peut pas s’échapper ? », réagit Seldeslachts. « Ce que je vois beaucoup d’entreprises faire aujourd’hui me rappelle fortement l’innovation cloud d’il y a quinze ans. Les mêmes modèles sont appliqués, et je vois les mêmes erreurs se répéter. Elles coûtent des millions d’euros aux organisations. »
« Nous avons beaucoup parlé d’IA générative, mais pas de l’IA dans les opérations informatiques. C’est pourtant le plus important », reprend Balakrishnan. « Si votre agent supprime une base de données, c’est vous, et non l’agent d’IA, qui en êtes responsable. Il faut donc être extrêmement prudent et instaurer une gouvernance autour des agents. »
Selon Balakrishnan, l’automatisation doit s’imposer de bout en bout. « Sans cela, l’IA ne comprend pas le contexte. Un fossé se creuse alors entre les entreprises qui ont automatisé et celles qui ne le peuvent pas. L’IA est très efficace pour révéler de nouveaux incidents et faire des propositions. Mais vous ne voulez pas que ces propositions soient exécutées dans les opérations informatiques sans un human in the loop. Les LLM vont halluciner et inventer des choses. »
Je vois des entreprises commettre les mêmes erreurs avec l’IA qu’avec le cloud, et ces erreurs coûtent des millions d’euros.
Ulrich Seldeslachts, CEO LSEC
Mêmes droits que le CEO
C’est pourquoi les entreprises doivent commencer à réfléchir à la manière dont elles sécurisent leurs données », intervient à nouveau Bovée. « Les agents d’IA sont déployés avec les mêmes droits que le CEO ou le responsable informatique. Avant même de vous en rendre compte, vous avez effacé tous vos e-mails ou l’intégralité de votre SharePoint. Ou vous modifiez des données dans une base de données, et vous ne savez plus quelles étaient vos données d’origine. »
Selon Menil, l’accent de la sécurité doit se déplacer vers les données et l’identité. « Nous nous éloignons de la sécurité réseau historique. Quand je demande aux clients qui utilisent l’IA aujourd’hui comment ils la contrôlent, ils n’en ont aucune idée. Ils la déploient et obtiennent un résultat, mais ils ignorent ce qui se passe en coulisses. Pendant ce temps, nous continuons à lutter de manière très classique, projet par projet. »
« Pour accroître la maturité, les MSSP ont un rôle majeur à jouer, car les fournisseurs ne peuvent pas passer à l’échelle. Même les grands acteurs. Ma diapositive préférée se compose de six lettres : AI vs IA, intelligence artificielle contre intelligence automatisée. Je pense que nous sommes déjà dans la deuxième phase. »
La conformité comme base, la résilience comme objectif
Les experts ne veulent pas que les entreprises se laissent effrayer par l’IA, au contraire. « Utilisez-la pour votre sécurité », conseille Seldeslachts. « Un élément clé des exigences NIS2 est une bonne gestion, notamment par la mise en place de politiques et de directives. »
« Les PME ne savent pas par où commencer ni ce que ces documents doivent contenir. C’est un point de départ parfait : rédigez-moi vingt règles sur la politique de cybersécurité que je peux donner à mes dix collaborateurs. Les textes de politique les plus clairs que j’ai lus ont été écrits en moins de cinq minutes grâce à l’IA. Moyennant un léger support humain pour les relire ou modifier certains accents, cela donne aux PME une force de frappe inédite », affirme Seldeslachts avec optimisme.
Balakrishnan voit dans l’IA un moyen de pallier la pénurie de personnel. « Beaucoup de PME n’ont qu’un seul informaticien qui doit tout suivre. Comment peut-il en plus s’occuper de la sécurité ? Elles ont besoin d’agents capables de faire le travail. Mais il faut être très prudent quant aux agents que vous déployez, car ils peuvent agir de manière inappropriée. »
Pour l’instant, les experts cherchent les freins dans la gouvernance et dans l’intervention humaine pour valider les propositions de l’IA. Quant à la vitesse à laquelle l’IA évolue, personne autour de la table n’ose faire de pronostic. « Il est difficile de prédire où nous en serons dans six mois ou un an, tant au niveau des capacités et des vulnérabilités que de la manière dont l’IA transformera notre modèle d’entreprise. La réglementation nous rend plus sûrs », déclare Spruyt.
« Nous disposons d’une meilleure structure, d’une meilleure visibilité et de meilleurs outils. En matière d’IA, il est plus important de gouverner que de semer la peur ou de freiner l’innovation », conclut Mukherjee. « En résumé, je dirais : la conformité est la base, mais la résilience est l’objectif. »
La conformité est la base, la résilience est l’objectif.
Ron Mukherjee, consultant en cybersécurité ESET