

Des attaquants exploitent deux vulnérabilités dans Gitlab. Des correctifs sont disponibles depuis un certain temps, mais ils ne sont pas installés avec suffisamment de rigueur.
Le 12 octobre, Gitlab a publié un correctif pour colmater la vulnérabilité CVE-2026-97229. Ce bug permet aux attaquants d’exécuter leur propre code sur un serveur Gitlab. Les utilisateurs qui passent aux versions les plus récentes de Gitlab Community Edition (CE) et d’Enterprise Edition (EE), à savoir les versions 19.4.2, 19.3.5 et 19.2.8, sont protégés.
Peu après, le bug CVE-2026-110264 a été découvert. Ce bug est tout aussi critique que son prédécesseur et touche toutes les versions de Gitlab, de la version 7 jusqu’aux installations les plus récentes à ce moment-là. Il faut passer aux versions 19.2.9, 19.3.6 et 19.4.3 pour s’en protéger.
Exploitation active
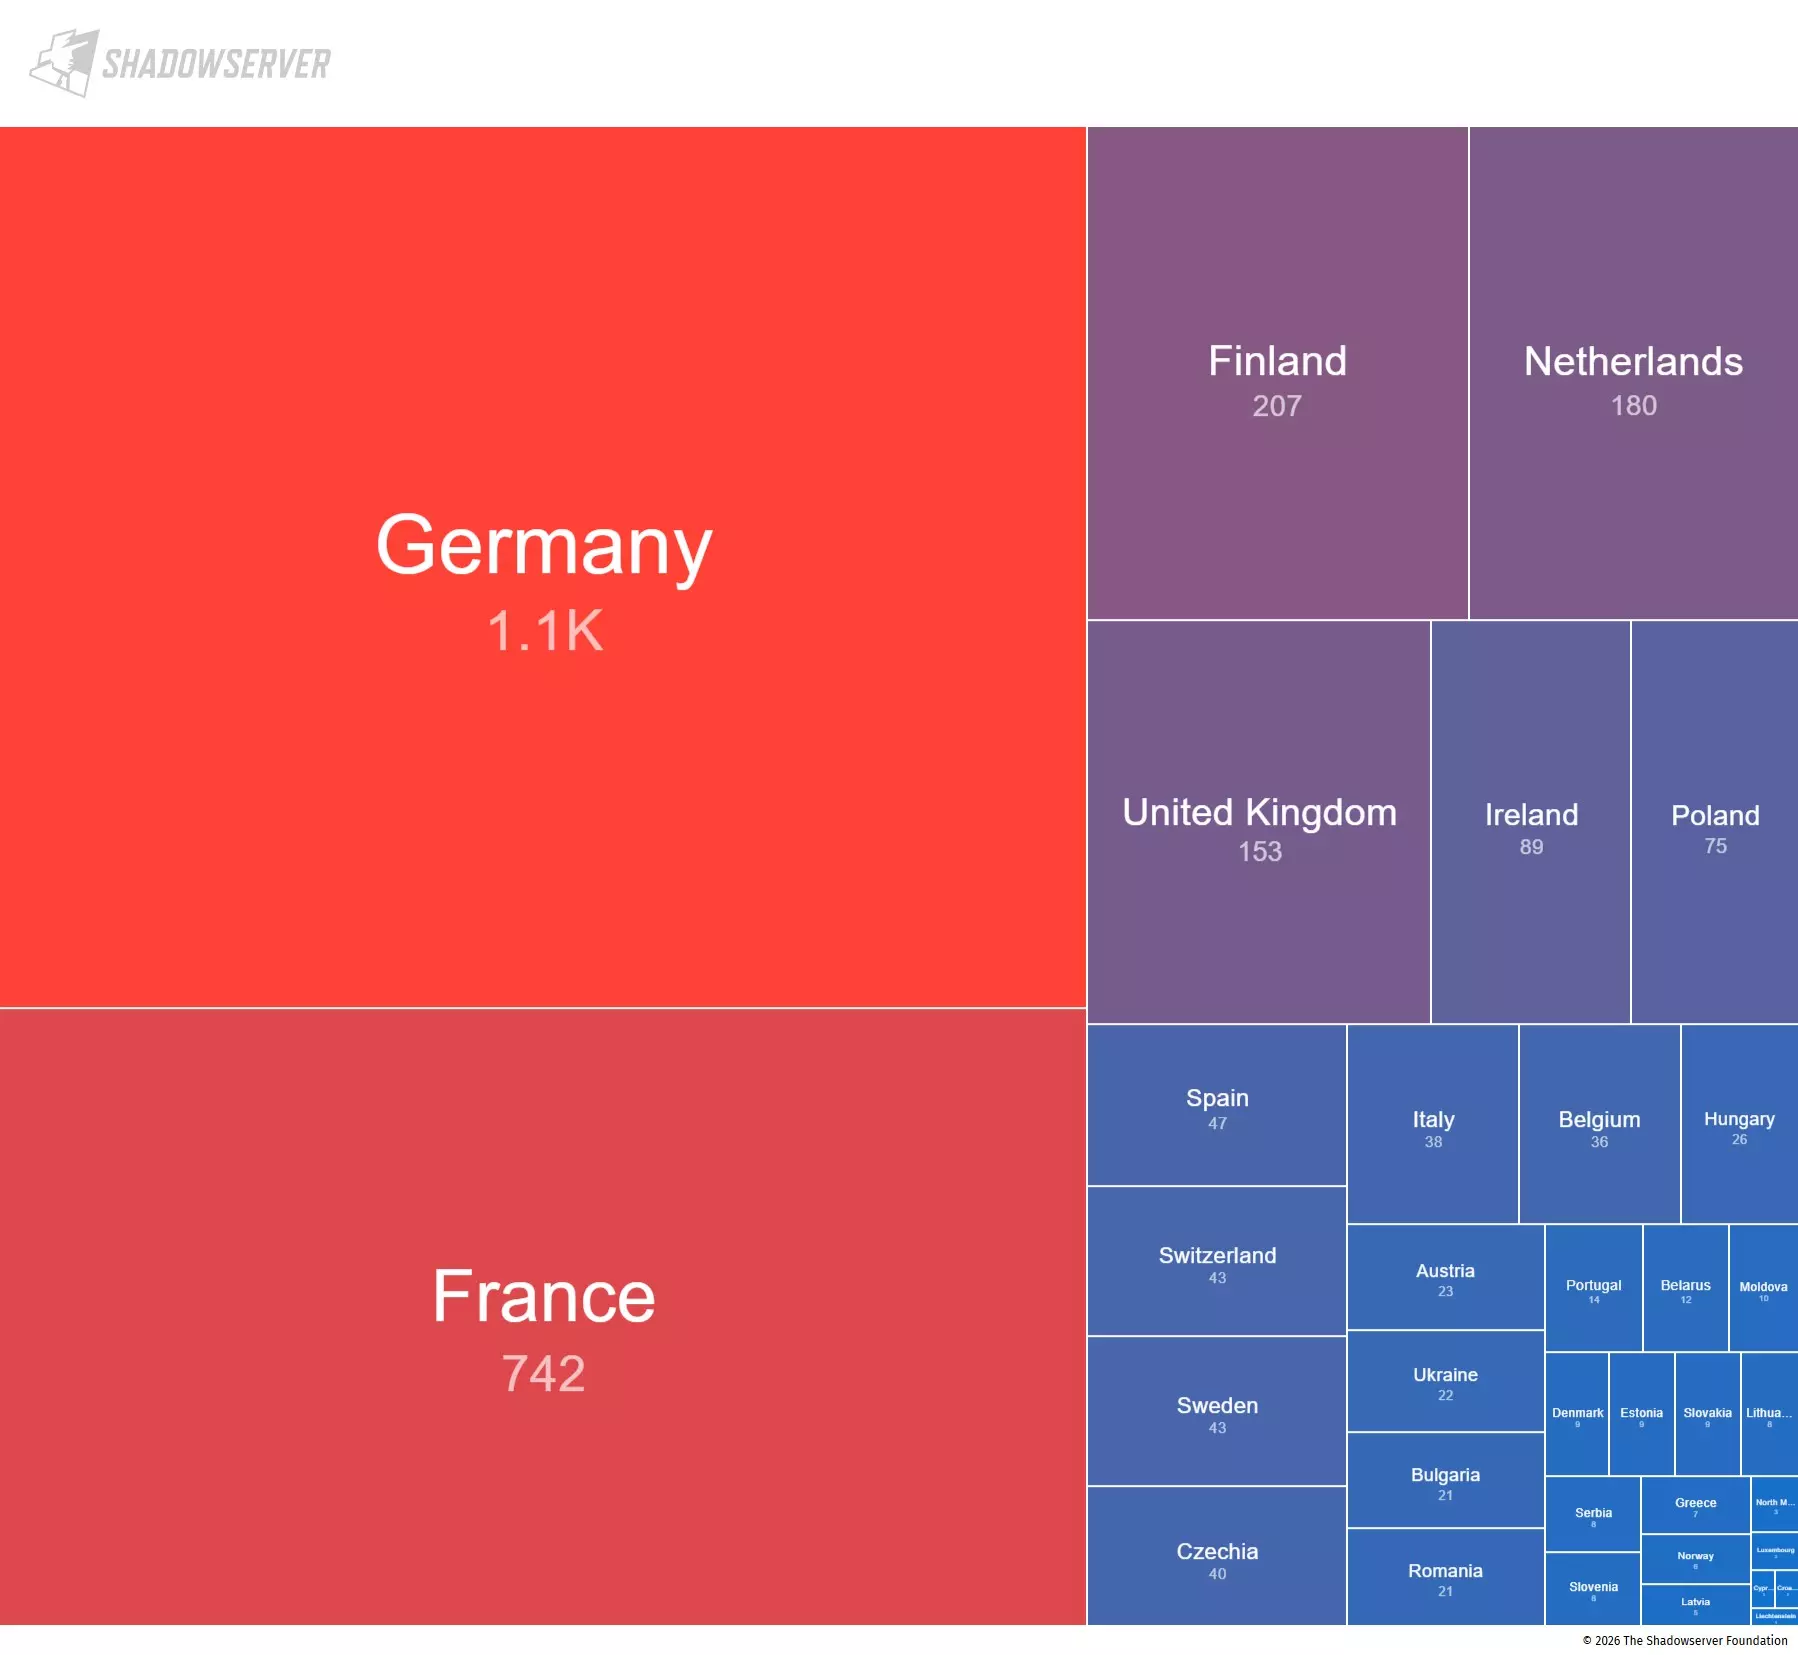
Les deux bugs sont actuellement exploités activement par des criminels. Pourtant, de nombreux systèmes ne sont pas encore corrigés. Shadowserver recense plus de 2.000 serveurs Gitlab vulnérables à l’un des deux bugs, rien qu’en Europe. On en compte 36 en Belgique et 180 aux Pays-Bas. Si l’on ne filtre que sur le premier bug critique, il s’agit encore de centaines de serveurs, dont trois en Belgique et dix-neuf aux Pays-Bas.
Aux États-Unis, la CISA avertit qu’il est désormais vraiment essentiel d’appliquer les correctifs. Des attaquants recherchent activement les systèmes qui présentent encore la vulnérabilité, et du code pour exploiter le bug existe.
Plus de temps à perdre
La large disponibilité de l’IA a profondément bouleversé le paysage des menaces. Il ne faut plus des semaines ou des mois aux attaquants pour exploiter un bug connu, mais des jours, voire des heures. Les pirates s’en emparent donc, généralement plus vite que les administrateurs ne corrigent leurs systèmes IT. Cela se ressent : le nombre d’incidents de ransomware et de vols de données a nettement augmenté ces derniers mois, selon les chiffres de Secutec.