Des milliers d’utilisateurs de Dropbox ont subi des accès non autorisés. Les comptes ont été piratés suite à une faille dans Lenovo ID, même si le titulaire du compte n’en possède pas.
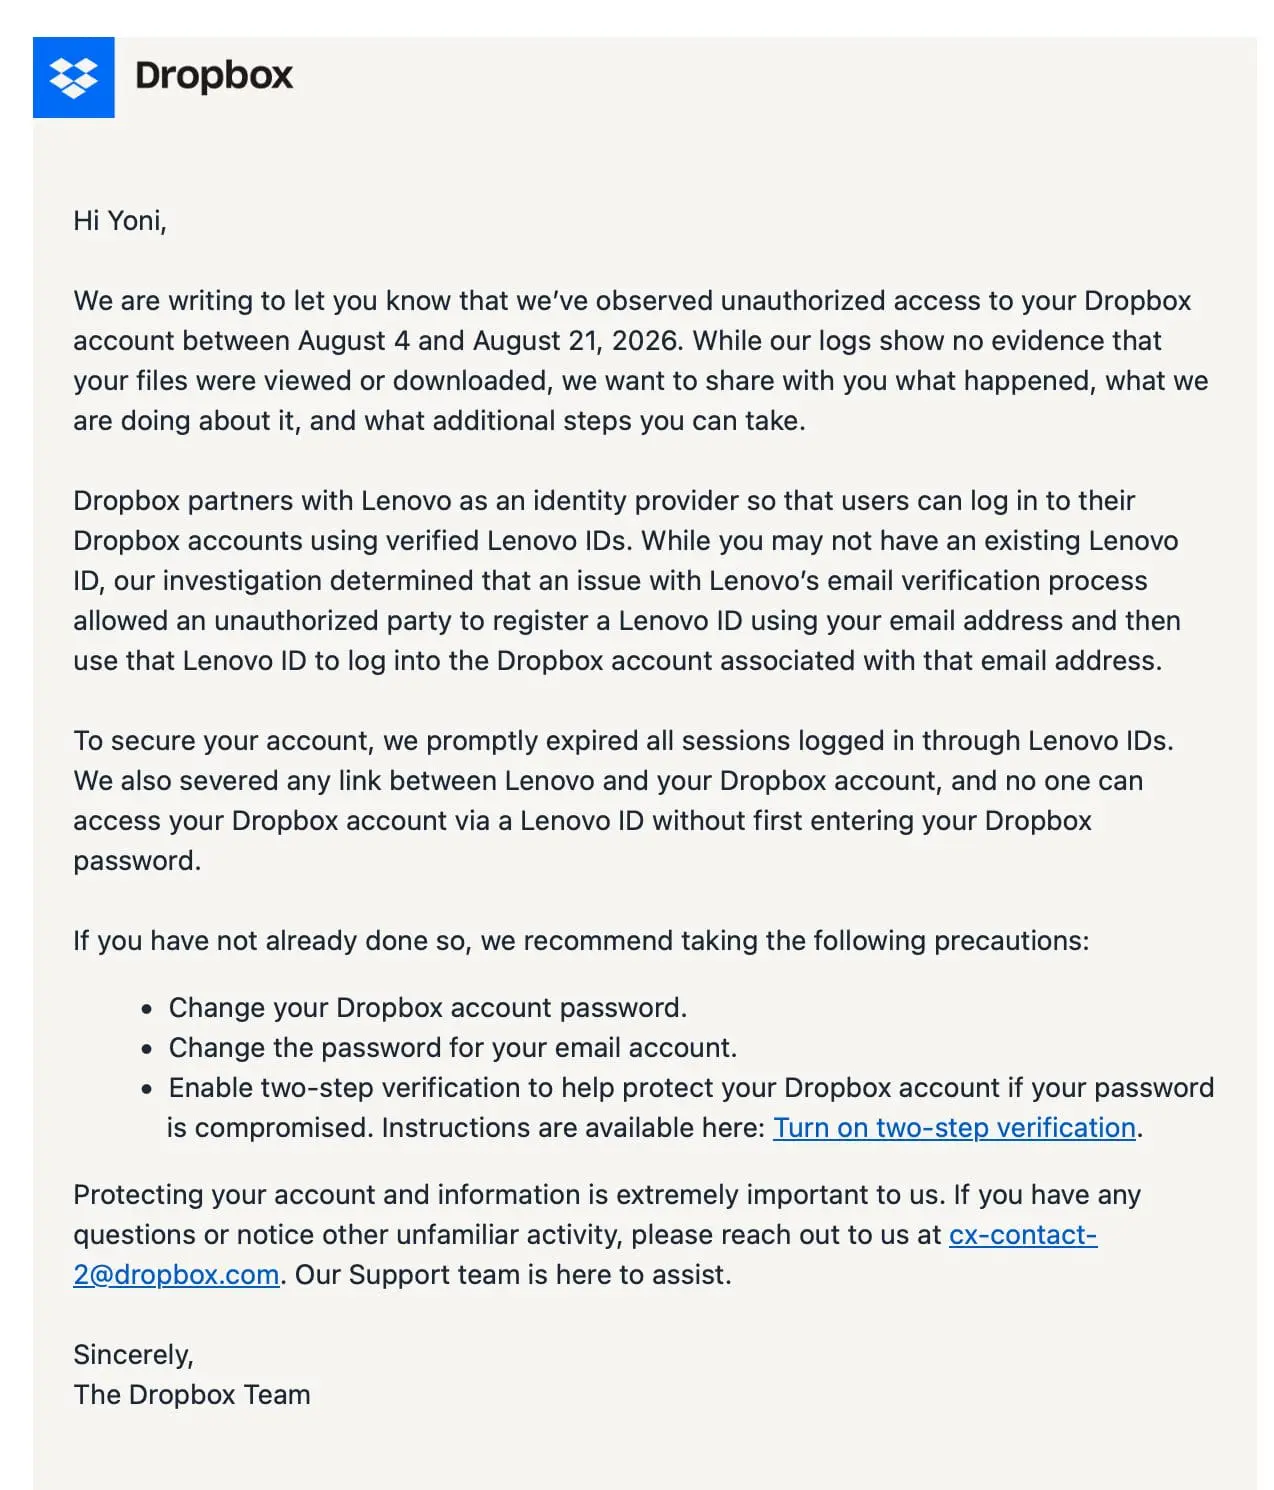
Lundi, plusieurs milliers d’utilisateurs de Dropbox ont reçu un message que personne ne souhaite recevoir : « Nous avons remarqué un accès non autorisé à votre compte entre le 4 et le 21 août ». L’e-mail a été partagé par les utilisateurs concernés via X et les réseaux sociaux. Selon Reuters, environ 5 000 comptes seraient touchés.
Ce n’est pas Dropbox, mais Lenovo qui est le principal responsable. La cause s’avère être une erreur de vérification dans Lenovo ID. Avec un compte Lenovo, vous pouvez vous connecter sans mot de passe aux services qui le prennent en charge, comme Dropbox. Mais c’est précisément cette intégration qui a involontairement ouvert les portes des coffres-forts Dropbox.
Connexion avec Lenovo ID
Les pirates exploitent le lien entre Lenovo et Dropbox pour obtenir l’accès. Le propriétaire légitime du compte n’avait même pas besoin de posséder un Lenovo ID. Les pirates pouvaient créer un Lenovo ID au nom de quelqu’un avec une adresse e-mail légitime et accéder à un compte Dropbox lié à cette même adresse, sans avoir à saisir de mot de passe.
Selon Lenovo, l’erreur provient d’une intégration héritée avec Dropbox, qui a laissé la porte ouverte pendant au moins deux semaines. Cela s’explique par le fait que les systèmes de Dropbox approuvaient automatiquement les tentatives de connexion via Lenovo ID sans vérification supplémentaire, si la 2FA n’était pas activée. Dropbox déclare que des fichiers ont été consultés pour un tiers des comptes concernés.
Dropbox a remarqué les tentatives de connexion non autorisées vers le 21 août et a immédiatement pris des mesures. Toutes les sessions actives approuvées par Lenovo ID ont été interrompues et le lien avec Lenovo ID a été temporairement rompu. Désormais, même avec Lenovo ID, vous devez toujours saisir un mot de passe pour accéder à Dropbox. En 2024, Dropbox a été piraté une dernière fois. Cet incident démontre que, bien que les mots de passe aient leurs limites, les méthodes de connexion sans mot de passe ne sont pas non plus infaillibles.