

GitHub enquête actuellement sur une fuite de données au cours de laquelle le groupe de hackers TeamPCP s’est emparé d’environ 4 000 dépôts.
« Nous enquêtons sur un accès non autorisé aux dépôts internes de GitHub », écrit l’entreprise dans un message sur X. « Bien que nous n’ayons pour le moment aucune indication d’un impact sur les données clients stockées en dehors des dépôts internes de GitHub (tels que les entreprises, les organisations et les dépôts de nos clients), nous surveillons de près notre infrastructure pour toute activité ultérieure. »
Le mois dernier, GitHub a corrigé une vulnérabilité critique qui permettait d’accéder à des millions de dépôts.
4 000 dépôts
Le groupe cyber TeamPCP a annoncé sur un forum de hackers avoir obtenu l’accès à environ 4 000 dépôts et réclame au moins 50 000 dollars pour les données volées. Si aucun acheteur n’est trouvé, les données seront publiées gratuitement, selon TeamPCP. Il s’agirait de code source et de données internes à l’entreprise liées à la plateforme principale de GitHub.
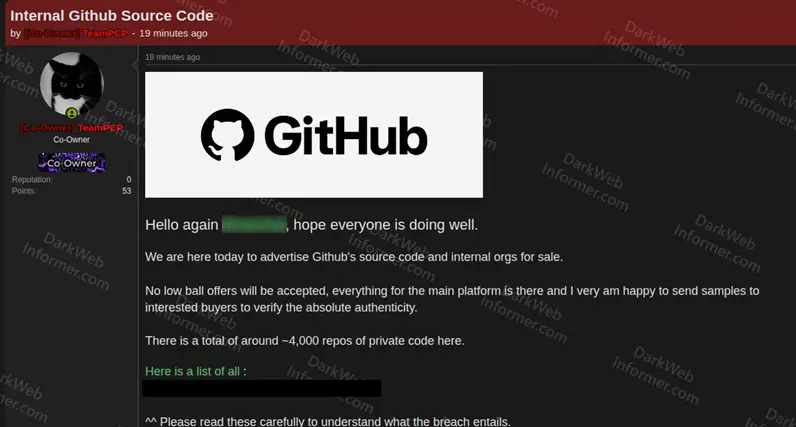
« Le message fait également référence à une liste de fichiers publique et contient des captures d’écran montrant de nombreux noms d’archives de dépôts », selon Dark Web Informer.
TeamPCP n’est pas un groupe de cybercriminalité inconnu. Cette année, le groupe cyber a frappé Trivy, un outil de sécurité. Le groupe a pu accéder au dépôt GitHub où est conservé le code de Trivy.