

Un manque de collaboration et de partage d’informations contribue à faire de la cybersécurité un défi majeur. Le fait que la sécurité à cent pour cent n’existe pas mène à une lutte où seuls les criminels sortent gagnants.
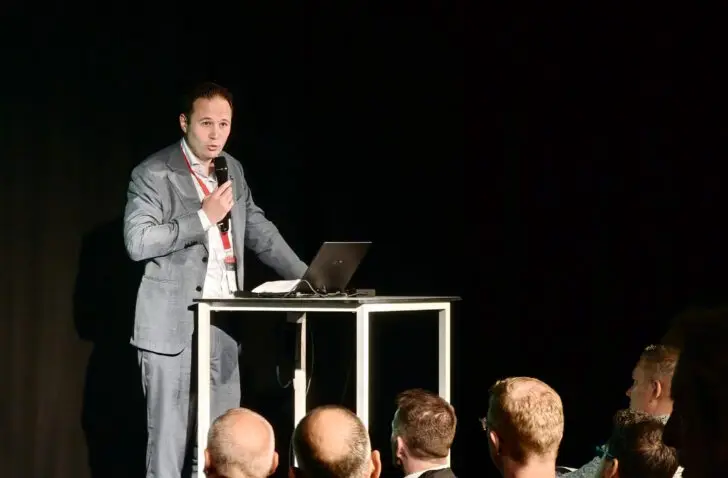
L’échevin anversois Ken Casier (N-VA), responsable de l’Innovation et de la Numérisation, lance un appel à davantage de collaboration en matière de cybersécurité lors du salon Connect-IT à l’Antwerp Expo. M. Casier souhaite s’éloigner de la réaction actuelle face à l’impossibilité d’une cybersécurité totale.
Un mur plus haut
« Certains experts en sécurité affirment qu’une sécurité à cent pour cent n’est pas nécessaire », déclare-t-il lors du discours d’ouverture du salon. « Tant que votre mur de protection est plus haut que celui des voisins. » Cette stratégie repose sur l’idée que les cybercriminels sont opportunistes, ce qui est exact. Ils se concentreront en priorité sur les cibles où il est le plus facile de pénétrer. Celui qui gère mieux sa sécurité que son voisin a ainsi de grandes chances de rester hors de portée.
Selon M. Casier, il s’agit d’une stratégie perverse dont il souhaite s’affranchir. « Cela crée une race to the bottom », remarque-t-il. En effet, les organisations et les entreprises n’ont aucun motif de partager leurs expériences ou leurs connaissances pour aider à construire le mur d’autrui. Le résultat est flagrant : « Trop peu d’informations sont partagées. »
Le secteur public en ligne de mire
M. Casier observe cette réalité partout et à tous les niveaux du monde des affaires et de l’administration, alors que les statistiques récentes montrent que les cyberattaques contre les organisations sont en augmentation. Le secteur public est pourtant une cible privilégiée. C’est ce qu’explique Koen Tamsyn, Line of Business Manager Cybersecurity & Secure Networking chez NTT Data, lors de son passage sur scène. Les pirates visent le domaine public numérique, le secteur des transports arrivant loin derrière en deuxième position.
Cela ne signifie pas que les pirates s’introduisent constamment dans les domaines gouvernementaux. M. Tamsyn précise : « Le ransomware en général n’est même plus le type d’attaque le plus populaire. Aujourd’hui, les attaques DDoS sont plus fréquentes. »
Avec de telles attaques, les assaillants submergent les systèmes de leur cible avec un déluge de requêtes de connexion (relativement) inoffensives, ce qui met le système hors ligne. Pour envoyer ces requêtes, les attaquants ont besoin d’un « botnet » : un réseau de centaines de milliers d’appareils piratés qu’ils peuvent utiliser. La cible elle-même ne doit cependant pas être piratée. Les attaques DDoS contre l’État à la suite de décisions politiques, par exemple dans le cadre du soutien à l’Ukraine, sont aujourd’hui une réalité.
Collaboration et transparence
La communication et la collaboration sont essentielles à cet égard. M. Casier a récemment lancé un appel à la coopération et affirme avoir reçu des réactions encourageantes. Le monde de l’entreprise et de la sécurité a cependant encore un long chemin à parcourir : aujourd’hui, le manque de transparence reste la norme.
M. Tamsyn le confirme. « En réalité, il est impossible de dire précisément combien d’attaques ont lieu par jour ou par mois contre les entreprises », affirme-t-il. « Tous les chiffres sont faux. Sous NIS2, certaines organisations doivent certes signaler lorsqu’elles sont victimes d’une attaque, mais cela ne s’applique pas à tout le monde. De nombreuses entreprises ont honte et préfèrent ne pas communiquer. »
À cause de cette culture de la honte, la transparence fait défaut. Cela signifie que d’autres organisations ne peuvent pas apprendre de ce qu’une entreprise ou une instance a vécu, augmentant ainsi le risque de devenir elles-mêmes victimes d’une attaque similaire. Le manque de partage d’informations fait que les incidents de sécurité sont beaucoup plus fréquents qu’ils ne devraient l’être. Chacun reste concentré sur son propre mur et garde anxieusement le silence sur ses points faibles.
Ensemble vers le sommet
« Une sécurité à cent pour cent est peut-être impossible, mais je veux une course vers le haut », conclut M. Casier. Bien que les attaques par ransomware ne soient plus le type d’attaque le plus populaire, elles restent un problème significatif pour de nombreuses organisations. Si tout le monde partage l’information, les murs de protection collectifs s’élèveront, et les administrations comme les entreprises s’en porteront mieux.