

Microsoft introduit un centre d’opérations de sécurité intégré (ISOC) dans Microsoft Defender. C’est un nom élégant pour désigner un système qui surveille en continu à l’aide de l’IA.
Microsoft présente l’ISOC, abréviation de Integrated Security Operations Center. L’intégration en question concerne Microsoft Defender, dont l’ISOC devient une composante.
Combattre l’IA par l’IA
La plateforme réunit la gestion des informations et des événements de sécurité (SIEM) et la protection contre les menaces au sein d’un environnement unique, sans que les organisations n’aient à coupler des outils tiers supplémentaires. En réalité, Microsoft intègre par ce biais les capacités de sa solution Sentinel dans Defender.
Rob Lefferts, vice-président de Microsoft Threat Protection, affirme dans un article de blog que les transferts et les intégrations entre des systèmes distincts ralentissent les défenseurs. L’ISOC doit éliminer cette complexité en regroupant les signaux, le contexte et les contrôles en un tout cohérent.
Microsoft est convaincu que cette approche est nécessaire. Les attaquants utiliseraient de plus en plus des agents d’IA pour automatiser les attaques à grande échelle. Y répondre avec une architecture de sécurité classique, plus fragmentée, s’avère trop lent dans ce contexte.
La nouvelle pile de sécurité de Microsoft
L’ISOC dans Microsoft Defender offre aux équipes de sécurité et aux agents d’IA une base partagée pour superviser, comprendre et réagir à l’environnement informatique. Selon Microsoft, la plateforme regroupe trois piliers de la pile de cybersécurité.
- Les signaux et les capteurs permettent au système de prendre conscience de ce qui se passe dans l’environnement informatique
- Le contexte permet une interprétation correcte des signaux
- Les actionneurs permettent de transformer les informations en actions de protection concrètes dans l’environnement.
À cela s’ajoute une couche d’agents d’IA, couplée à un système d’orchestration, de gestion de modèles et d’une structure de protection puissante. Cette couche n’est pas nouvelle : Microsoft a annoncé cette partie de sa pile cyber en juin sous le nom de Project Perception.
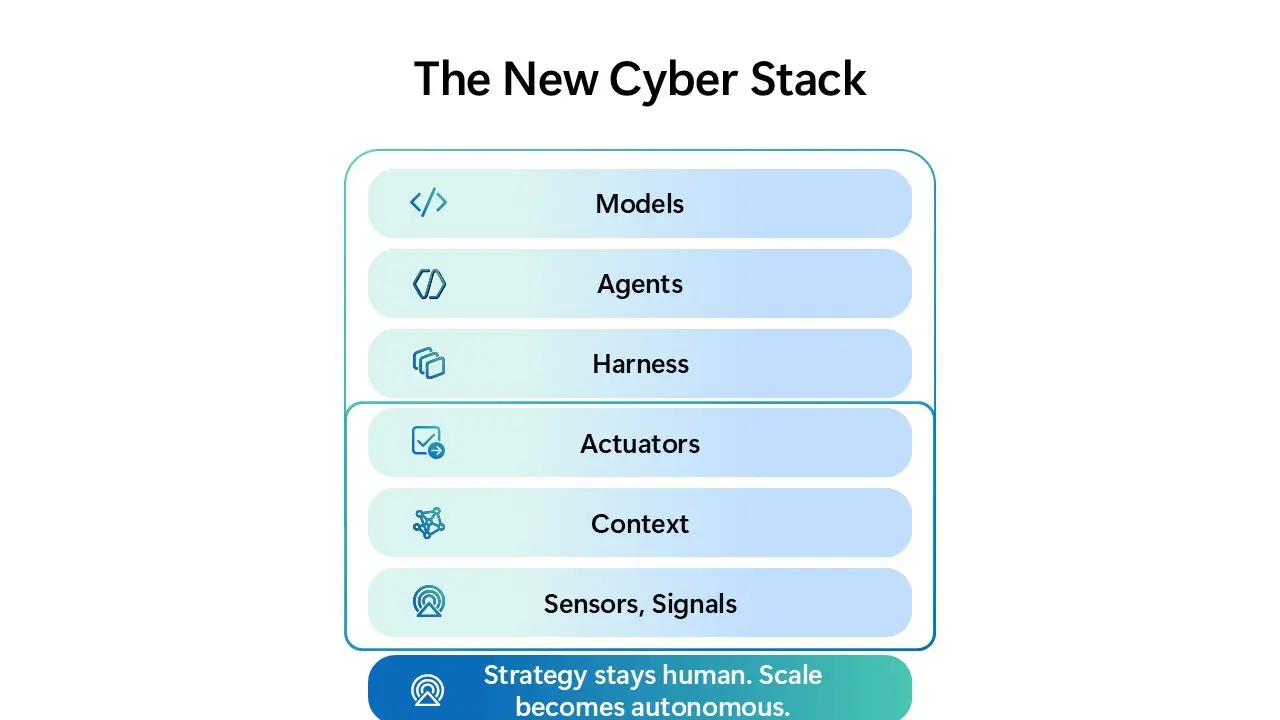
Project Perception doit déjà permettre à l’IA de détecter, d’évaluer et de traiter les risques. Dès le mois de juin, Microsoft a exposé sa vision de la nouvelle pile cyber, où l’IA joue un rôle majeur. Project Perception y apportait déjà de l’intelligence et de l’intégration. L’ISOC doit désormais étendre la surveillance, la détection et la remédiation pilotées par l’IA à l’ensemble de l’organisation.
Connexions externes
Pour ce faire, l’ISOC dans Defender doit naturellement traiter des données provenant de sources externes. Via un espace de travail ISOC lié à un abonnement Azure, plus de 500 connecteurs vers ces systèmes externes sont disponibles. Microsoft précise que ces couplages peuvent parfois entraîner des coûts.
Selon l’entreprise, la pile cyber renouvelée et pilotée par l’IA de Microsoft, comprenant Project Perception et l’ISOC, ouvre la porte à de nouvelles possibilités. Microsoft cite l’exemple de l’interruption des attaques depuis Microsoft Defender.
Contre-attaque en temps réel
Grâce à une télémétrie et des contrôles étendus, le système peut théoriquement détecter une attaque alors qu’elle est encore en cours. Le système peut ensuite prédire le prochain mouvement de l’attaquant et y répondre en temps réel. Il en résulte une boucle de protection qui apprend et ajuste la défense en permanence, au lieu d’un processus linéaire où chaque étape est traitée séparément.
Grâce à l’accent mis sur l’IA, le rythme est beaucoup plus soutenu. Dans la vision de Microsoft, l’humain continue de jouer un rôle, mais celui-ci devient plus stratégique. Une fois la politique de sécurité correctement implémentée, il appartient à l’IA de veiller sur celle-ci à grande échelle.
Pas de couche d’IA distincte
L’ISOC s’adresse aux spécialistes de la sécurité qui perdent aujourd’hui du temps à regrouper les signaux et à passer d’un outil à l’autre. Avec l’ISOC, les fonctions d’investigation, de traque des menaces, de gestion des incidents et d’intervention sont disponibles par défaut au sein d’un environnement unique.
Microsoft souligne qu’il n’y a pas de couche d’IA distincte par-dessus. Les agents d’IA utilisent le même contexte et les mêmes contrôles que ceux dont disposent déjà les spécialistes, ce qui permet aux équipes d’étendre leur expertise sans devoir mettre en place un nouveau modèle opérationnel.
Immersion totale dans la sécurité
L’IA permet une forme de surveillance continue des systèmes qui était auparavant très coûteuse, même en externalisant un SOC à un tiers. L’intégration de l’IA apporte au moins une partie de ces capacités humaines à un public plus large et donne aux experts existants les outils nécessaires pour travailler à plus grande échelle.
Microsoft semble utiliser l’IA pour revendiquer un rôle de plus en plus important dans le monde de la sécurité. C’est frappant. Microsoft s’est initialement occupé de sécurité parce qu’il voulait assumer sa responsabilité en tant que fournisseur d’OS et de cloud. En intégrant un SOC piloté par l’IA dans Defender, l’entreprise passe plus que jamais à l’offensive contre les spécialistes de la sécurité établis.
Disponibilité
L’ISOC dans Microsoft Defender est désormais disponible en version préliminaire pour les détenteurs de Microsoft Defender Suite ou les utilisateurs disposant de licences Microsoft 365 E5 et E7.
Ceux qui disposent déjà d’un environnement Microsoft Sentinel actif n’y ont pas encore accès pour le moment. Provisoirement, la solution conserve les données pendant un mois sans frais supplémentaires. Les tarifs après la version préliminaire ne sont pas encore connus.