

Six mois après un piratage massif de données clients aux Pays-Bas, des chercheurs ont désormais une vision précise de l’impact réel pour les consommateurs. À quoi pouvez-vous vous attendre lorsque vos données sont volées ?
Que se passe-t-il lorsque des hackers s’introduisent dans une entreprise et s’emparent de données contenant également vos informations personnelles ? Grâce au piratage d’Odido aux Pays-Bas, combiné à un heureux hasard, des chercheurs de Hackify ont pu obtenir une image précise de l’impact réel.
Odido & Shinyhunters
Petit rappel : début février, le fournisseur de télécoms néerlandais Odido a été la victime d’une cyberattaque réussie. Les criminels de Shinyhunters se sont emparés de gigaoctets de données clients. Odido n’ayant pas payé de rançon, les hackers ont tenu parole et ont mis ces données en ligne.
L’ensemble de données volées contenait les informations de plus de six millions de comptes, incluant notamment des adresses e-mail, les noms complets, des coordonnées postales, des numéros de client, des numéros de compte bancaire et plus encore. Cet ensemble de données circule sur Internet depuis la fin du mois de février, où d’autres cybercriminels peuvent les exploiter.
Une situation loin d’être unique
Une telle nouvelle n’est pas unique : régulièrement, des hackers parviennent à dérober des ensembles de données contenant des informations clients. Citons récemment Best Western, Nissan, Lastpass, Under Armour ou Rituals. En général, il s’agit de données telles que décrites plus haut. Heureusement, les données réellement critiques comme les mots de passe ou les informations de carte de crédit sont aujourd’hui (généralement) bien chiffrées, ce qui les rend inaccessibles.
Une fuite comme celle d’Odido est douloureuse pour l’entreprise touchée, mais les véritables victimes sont les clients dont les données se retrouvent exposées. Dans un tel cas, le conseil aux consommateurs reste le même : redoublez de vigilance face aux e-mails de phishing, car les données volées sont une mine d’or pour quiconque souhaite envoyer des messages de phishing convaincants.
Un (mal)heureux hasard
Les chercheurs de Hackify ont désormais établi que cet avertissement est fondé, mais que la qualité des e-mails de phishing est inférieure à ce que l’on craignait. Hackify est une entreprise de sécurité, mais ce n’est pas la raison principale pour laquelle l’organisation peut analyser les résultats du piratage d’Odido. Un peu de (mal)chance est entrée en jeu.
En effet, les données de deux chercheurs figuraient dans le piratage. Compte tenu de leurs intérêts professionnels, ces chercheurs avaient suivi les meilleures pratiques lors de la création de leur compte. Ils n’avaient pas utilisé leur adresse e-mail habituelle, mais une adresse e-mail unique via un domaine dit « catch-all ».
Catch-all
Un domaine catch-all permet d’utiliser des alias illimités sans avoir à les créer manuellement. Si vous possédez une adresse e-mail telle que nom@mondomaine, vous pouvez vous inscrire à des services avec des adresses uniques comme odido@mondomaine. Tous les e-mails envoyés à l’alias arrivent sur l’adresse principale, mais au sein de ce compte principal, vous pouvez facilement filtrer selon l’adresse réellement utilisée par l’expéditeur.
Les services de messagerie classiques sont d’ailleurs compatibles avec une forme de catch-all. Dans Gmail, vous pouvez par exemple ajouter un « + » pour créer des variantes illimitées de votre adresse principale (nom+odido@gmail).
Dans le cas de Hackify et du piratage d’Odido, un alias avec odido@ figurait dans l’ensemble de données divulguées, ainsi qu’un autre avec tele2@. Tele2 est une entreprise rachetée par Odido en 2023. Ces deux adresses n’avaient été utilisées que pour cette inscription et n’étaient connues nulle part ailleurs.
Analyse de la boîte mail
Cela permet aux chercheurs de surveiller si des spams arrivent soudainement sur ces adresses. Ce n’était jamais le cas auparavant. Si cela commençait après le piratage, cela ne pourrait être dû qu’au fait que les adresses circulent chez les criminels après le partage de l’ensemble de données d’Odido.
Les résultats confirment les soupçons. Le 12 mars, moins de deux semaines après la publication de l’ensemble de données volées, les premiers e-mails ont commencé à arriver sur l’adresse odido. L’adresse tele2 a suivi quelques jours plus tard.
Sur une période de 150 jours, l’alias Odido a reçu 32 e-mails de phishing et l’alias Tele2 en a reçu 29. La nature des e-mails suggère que les deux adresses circulaient dans des circuits criminels différents.
Faible qualité
Étonnamment, la qualité des e-mails de phishing n’était pas très élevée. Bien que l’ensemble de données divulguées contienne suffisamment d’informations pour rédiger des e-mails personnalisés, cela n’a presque pas été fait. Seul un e-mail, prétendument envoyé par une banque, utilisait effectivement la formule d’appel, l’initiale et le nom de famille de la victime.
Le type d’e-mails de phishing variait selon les thèmes. Hackify a conclu que l’IA était largement utilisée pour rédiger des e-mails à l’apparence fiable. Dans la plupart des cas, la qualité du néerlandais était élevée.
Heureusement, les techniques consistant à combiner des données pour créer des e-mails plus réalistes ne semblent pas encore généralisées, du moins pas pour cet échantillon. Compte tenu des données divulguées, les criminels auraient pu envoyer des e-mails moins génériques. On peut penser non seulement à l’utilisation du nom complet, mais aussi à la mention de l’IBAN et de l’adresse, par exemple.
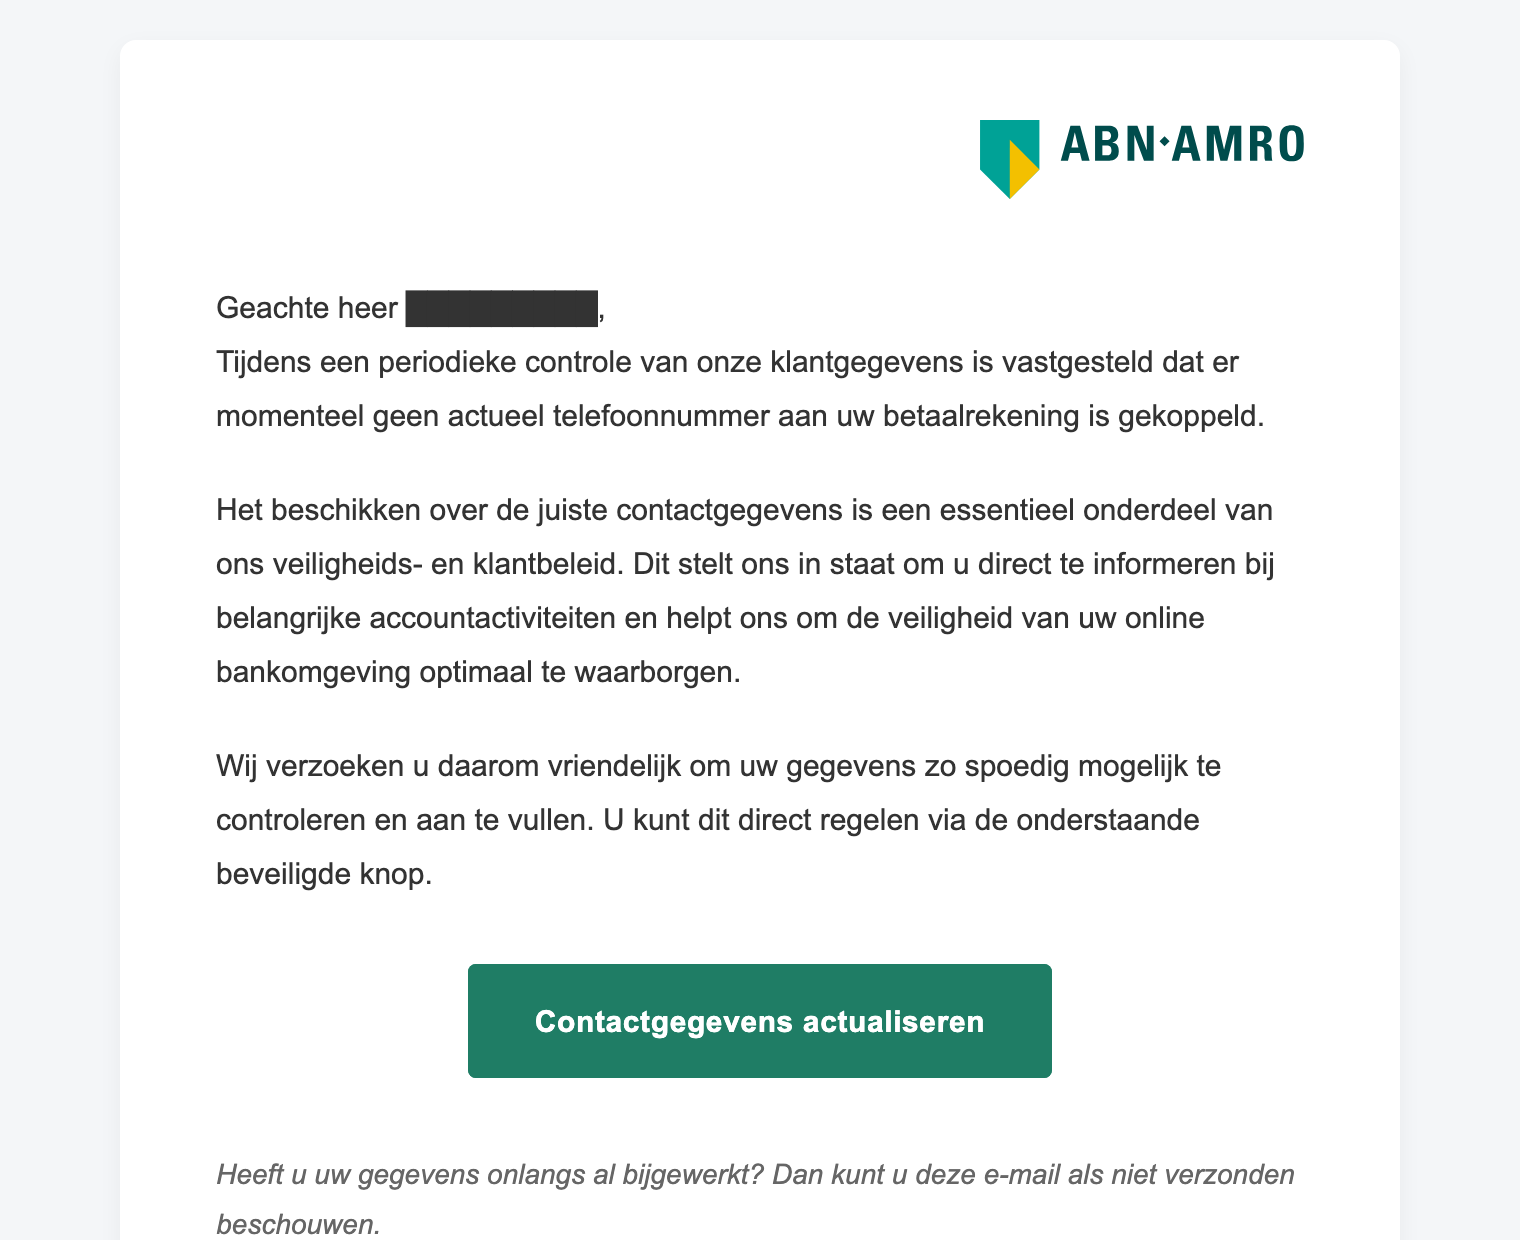
Lorsqu’une adresse e-mail apparaît dans plus d’un piratage, ces données peuvent également être combinées. Quiconque s’inscrit toujours avec la même adresse (probablement la majorité des gens) court ce risque. Les chercheurs n’ont pas pu vérifier si cela s’était produit avec les adresses e-mail uniques.
Un schéma clair
Le schéma est toutefois clair : les campagnes de phishing ont débuté après la fuite de données et ont atteint un pic en juin. En juillet, la campagne s’est arrêtée pour des raisons obscures. Cela confirme les soupçons : toute personne dont les données figurent dans une fuite peut s’attendre à un barrage accru d’e-mails malveillants.
Être vigilant est toujours prudent, et d’autant plus dans les mois qui suivent un piratage. Pour le reste, la victime ne peut pas faire grand-chose. Ceux qui ont accès à des adresses catch-all peuvent suivre l’exemple des chercheurs en sécurité et utiliser une adresse unique à chaque fois. Cela présente l’avantage de pouvoir filtrer et supprimer de votre boîte mail tous les messages destinés à cette adresse après un piratage.