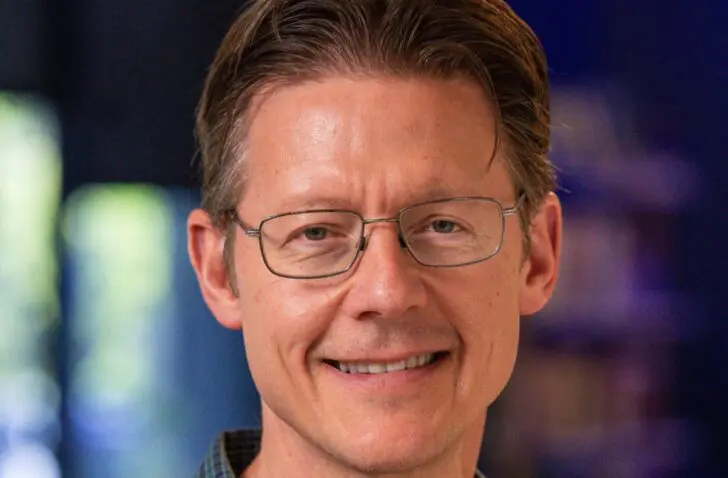
Arve Kjoelen, CISO de Barracuda, teste d’abord les propres produits de sécurité au sein même de Barracuda. Il explique comment il appréhende l’IA et pourquoi un budget plus important ne permet pas de recruter plus rapidement.
Dans une entreprise de sécurité comme Barracuda, on peut s’attendre à ce que chaque employé possède des connaissances en sécurité supérieures à la moyenne et qu’il ne soit pas nécessaire de convaincre le management de son importance. La mission d’Arve Kjoelen, CISO de Barracuda depuis février 2026, n’est donc pas ordinaire.
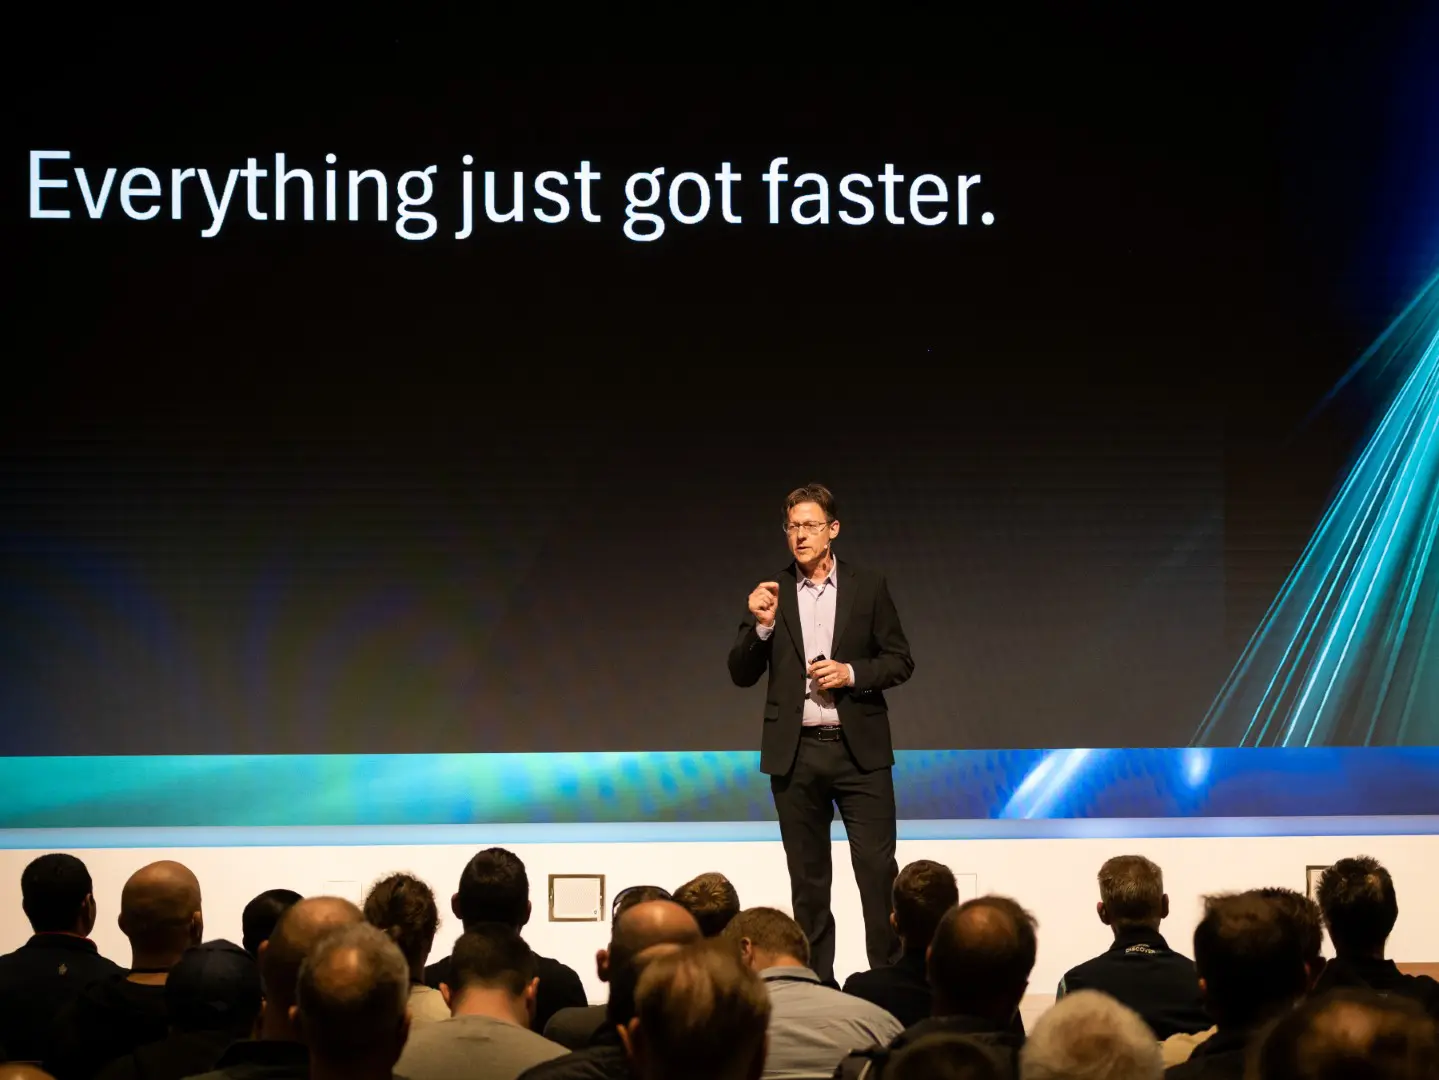
Kjoelen a apporté au début de cette année des décennies d’expérience dans des fonctions de direction en cybersécurité. Auparavant, il a notamment occupé le rôle de CISO mondial chez McAfee. ITdaily a rencontré Kjoelen après son allocution lors du Barracuda TechSummit à Alpbach, en Autriche. Dans son travail quotidien, il tente de jeter un pont entre la recherche scientifique sur les vulnérabilités logicielles et la sécurité sur le terrain.
ITdaily : À quoi ressemble l’environnement IT dont vous êtes responsable ?
Kjoelen : « Environ 80 % de mon rôle est orienté vers l’interne : assurer la sécurité de Barracuda. Par ailleurs, je m’entretiens avec les clients et les partenaires. Nous mettons un accent particulier sur le concept de customer zero. Nous utilisons nos propres produits et fournissons des retours aux chefs de produits. Ce que nous en apprenons, nous le transmettons à nos clients. J’ai moi-même travaillé du côté client auparavant. À l’époque, je n’avais aucun lien avec les experts en sécurité de mon fournisseur. »
« Nous avons effectué une transition vers le cloud, mais nous conservons également des applications on-premises. Nous développons nos nouveaux produits principalement dans le cloud. Le télétravail est très répandu chez nous et personne n’est obligé de venir au bureau. Ce que nous disons à nos clients s’applique donc aussi à nous-mêmes. »
Quelles sont vos priorités majeures en ce moment ?
Kjoelen : « Sécuriser notre code et nos produits. Nous travaillons depuis quelques mois à l’intégration du scan par LLM, afin de corriger les vulnérabilités plus rapidement. Aujourd’hui, cela peut encore être un processus long. Notre collaboration avec OpenAI nous permettra d’accélérer ce mouvement. Si nous détectons les menaces plus vite, cela réduit le risque pour tout le monde. »
Le reste de l’organisation comprend-il suffisamment les enjeux IT ? L’IT et le business sont-ils sur la même longueur d’onde ?
Kjoelen : « Sur ce point, nous sommes structurés un peu différemment d’une organisation classique. Je fais partie de l’organisation du CTO, tandis que la gestion IT quotidienne relève d’une autre branche. Depuis septembre, Siroui Mushegian occupe le rôle de CIO. Nous sommes une entreprise de logiciels et de sécurité, il est donc logique que nous soyons étroitement liés pour le développement de produits.
« De mon point de vue de CISO, je peux dire que le management n’en sait jamais assez. Si les choses tournent mal, c’est notre responsabilité. C’est donc à nous d’éduquer. »
Le département IT dispose-t-il de suffisamment de personnes et de ressources pour mener à bien ces défis ?
Kjoelen : « Voici ma vision des choses : vous pouvez demander plus de ressources, ou vous pouvez utiliser différemment celles que vous avez. Vous pouvez par exemple utiliser l’IA pour traiter des questionnaires, afin que plus personne n’ait à retaper des réponses. Beaucoup d’entreprises utilisent plusieurs outils qui font la même chose. Faites d’abord un grand nettoyage pour travailler plus efficacement, et ne demandez plus de moyens qu’ensuite, si c’est vraiment nécessaire. »
« De plus, on ne peut recruter qu’au rythme où les ressources se libèrent. Je peux demander cinq millions d’euros, mais cela ne signifie pas pour autant que je recruterai des gens plus rapidement. Cela prend des mois, et entre-temps, des collaborateurs peuvent partir. Il faut alors tout recommencer. »
Vous pouvez demander cinq millions d’euros, mais cela ne signifie pas pour autant que vous recruterez plus rapidement.
L’avenir de l’environnement informatique réside-t-il dans le cloud, sur site ou dans une combinaison des deux ?
Kjoelen : « Il y a encore un certain désaccord au sein de l’organisation à ce sujet. Je ne vois pas de retour massif vers l’on-premises, mais pas non plus de passage intégral au cloud. Certaines organisations migrent moins vite vers le cloud, car l’on-premises offre une certaine sécurité. »
« Si vous croyez que tout va ou doit aller vers le cloud, vous devez vous demander pourquoi nous développons encore des solutions on-premises. Nous pensons souvent qu’une tendance se poursuivra éternellement, mais c’est rarement le cas. »
Quel est l’impact des réglementations telles que NIS2 sur la politique IT ?
Kjoelen : « Cela varie d’une législation à l’autre. Pour le CRA, le Cyber Resilience Act, le signalement des incidents est une affaire sérieuse. Nous collaborons avec notre équipe juridique pour comprendre et implémenter les obligations. Nous mettons en place des mécanismes pour pouvoir nous enregistrer. Le premier signalement doit intervenir sous 24 heures. C’est rapide, surtout si un incident survient un vendredi. Les règles sont les règles, nous devons voir comment les gérer. »
Comment votre organisation gère-t-elle le battage médiatique autour de l’IA ?
Kjoelen : « Avant même mon arrivée, il y avait déjà un AI Council, comprenant notamment les départements juridique et financier. Le principe est que toutes les applications d’IA dans l’organisation doivent passer par une passerelle unique. Nous avons bloqué l’accès libre. Cela nous donne le contrôle : nous savons qu’aucune donnée d’entreprise ne peut alimenter les modèles, car tout tourne dans un environnement contrôlé. »
« Nous utilisons pour cela nos propres produits de sécurité, ce qui simplifie la gestion. Nous poussons fort, et c’est une bonne chose, car sinon on prend du retard. Cela vaut tant pour le contrôle que pour l’adoption. Il est bénéfique que chacun au sein de l’organisation, y compris les experts financiers par exemple, devienne dans une certaine mesure un expert en IA. »
Pour conclure, quelles tendances majeures suivez-vous pour les années à venir ?
Kjoelen : « L’IA est la réponse générique, mais je suis aussi d’autres pistes. Ce qui m’intéresse, c’est la manière dont l’IA améliore l’interaction entre les logiciels et ce qui se passe lorsque les attaquants s’en aperçoivent. Les attaquants voient quelles entreprises utilisent l’IA, ce qui soulève des questions intéressantes. On peut par exemple se demander ce que coûte encore une attaque pour un hacker soutenu par un État. Cette interaction me passionne, et je suis curieux de voir comment les hackers vont réagir. »
« Par ailleurs, je suis de près la recherche sur les vulnérabilités et sur la manière dont les frameworks de sécurité s’articulent entre eux. Les techniques et les vulnérabilités sont liées, et en tant qu’industrie, nous pouvons faire davantage pour comprendre cette interaction. Si j’implémente quelque chose, suis-je en sécurité ? Suis-je couvert à 90 % ou à 100 % ? Il reste beaucoup de travail scientifique « ennuyeux » à accomplir. Ce travail vous indique ce qu’il faut implémenter en priorité et comment parvenir à un environnement totalement sécurisé. »
En tant qu’industrie, nous pouvons faire encore plus avec le travail scientifique « ennuyeux ».
« L’IA transforme chaque domaine de notre activité, même en dehors de la sécurité. Sur le plan professionnel, je suis optimiste quant aux bénéfices que cela apportera. Nous ignorons simplement encore quels changements cela entraînera au niveau économique, ou si une nouvelle bulle technologique va apparaître. La situation deviendra peut-être moins stable, comparable à la bulle internet et à la crise bancaire. »