Check Point a découvert une faille de sécurité entre ChatGPT et Gmail. Via un canal de communication caché, un attaquant pouvait détourner des e-mails sans être détecté.
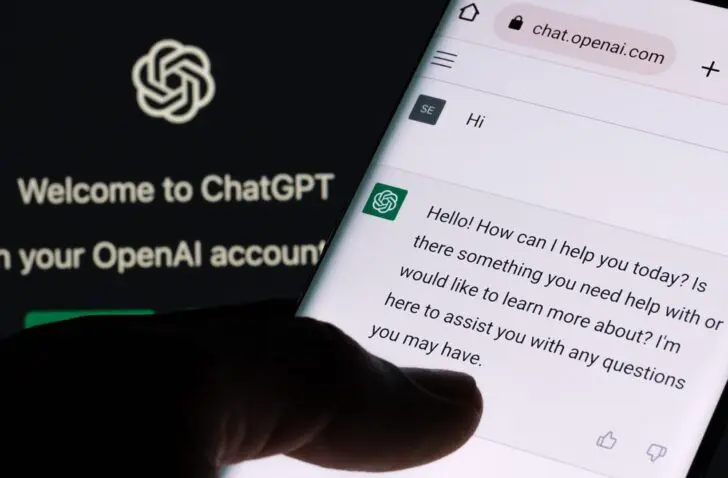
L’entreprise de cybersécurité Check Point alerte sur une faille concernant ChatGPT. Le célèbre chatbot pouvait potentiellement donner aux attaquants un accès à vos e-mails confidentiels dans Gmail. OpenAI a désormais corrigé la vulnérabilité, mais les experts mettent en garde contre des risques similaires dans d’autres applications d’IA.
Cette faille de sécurité démontre la vulnérabilité des systèmes d’IA connectés lorsque les utilisateurs leur accordent un accès étendu à des services externes. Dans le scénario d’attaque prouvé, un prompt manipulé, un lien web partagé ou un GPT personnalisé suffisait à prendre le contrôle du compte d’une victime. ChatGPT récupérait ensuite des données dans Gmail en utilisant les droits légitimes du propriétaire et les transmettait à l’attaquant, tandis que la fenêtre de chat restait parfaitement normale pour la victime.
Abus de confiance
Check Point Research qualifie ce phénomène d’« insider manipulé ». Il s’agit d’un assistant IA qui, via des droits d’accès légitimes, est manipulé pour agir au nom d’un attaquant dans le cadre de confiance d’une organisation. Aucun mot de passe volé ni malware n’est nécessaire ; seuls les droits confiés par l’utilisateur à l’assistant sont détournés. OpenAI a entre-temps comblé cette faille spécifique, mais la technique sous-jacente reste une source d’inquiétude.
Selon Fred Streefland, CISO chez Check Point, il ne s’agit pas d’un problème isolé propre à ChatGPT. Les attaquants peuvent appliquer des techniques similaires aux fonctionnalités existantes et aux vulnérabilités d’autres applications d’IA, telles que Microsoft Copilot. L’infrastructure derrière l’IA moderne est, selon lui, si complexe que les failles de sécurité restent inévitables. Lorsqu’un système est intelligent, il est simultanément vulnérable, souligne l’avertissement.
Manque de visibilité
Le manque de visibilité constitue, selon Streefland, le plus grand piège pour les entreprises. Par conséquent, les domaines d’identification et de protection au sein de la politique de cybersécurité doivent monter en puissance de manière accélérée. En effet, celui qui n’a aucune visibilité sur ses systèmes ne peut pas les sécuriser de manière adéquate.
Check Point conseille aux responsables de la sécurité de réaliser un inventaire de toutes les applications d’IA et des agents IA actifs au sein de l’organisation. De plus, l’entreprise de sécurité préconise de tester proactivement les intégrations via du red teaming spécialisé et des tests de vulnérabilité avant leur mise en service opérationnelle. Ce n’est que par une gouvernance stricte, une surveillance continue et une approche préventive que l’IA restera un outil de travail précieux plutôt qu’un risque de sécurité numérique.