

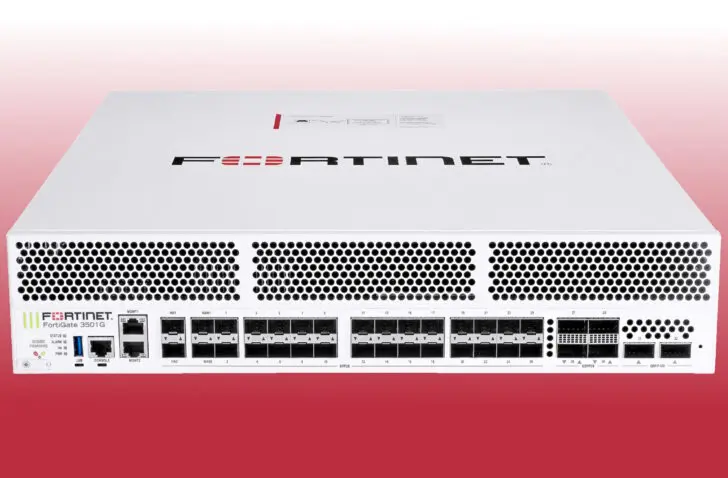
Fortinet introduit deux nouveaux pare-feu dans sa série FortiGate G. Les FortiGate 3500G et 400G visent à allier des performances accrues à une sécurité renforcée pour les applications d’IA, le trafic chiffré et les environnements distribués, du centre de données jusqu’à la périphérie du réseau.
Fortinet étend sa série G avec les FortiGate 3500G et FortiGate 400G. Ces pare-feu reposent sur les processeurs NP7 et SP5 de l’entreprise et fonctionnent sous FortiOS. Ces puces sont des ASIC, développés par Fortinet elle-même. L’entreprise cherche à se distinguer de la concurrence grâce à ces puces uniques.
Capacités pour l’IA et le trafic chiffré
Selon Fortinet, les deux nouveaux pare-feu apportent une visibilité supplémentaire sur l’utilisation de l’IA au sein des organisations. Ils prennent ainsi en charge la détection native du shadow AI, permettant de visualiser en temps réel l’utilisation non autorisée de solutions d’IA. De plus, les systèmes peuvent appliquer des mécanismes de contrôle pour protéger les données sensibles.
FortiGuard AI Security Services fournit à cet égard des informations sur les menaces qui, grâce à l’apprentissage automatique, aident à identifier et à prioriser les risques. FortiOS 8.0 prend également en charge le Model Context Protocol, un standard ouvert permettant aux grands modèles de langage et aux agents d’IA de communiquer en toute sécurité avec des systèmes externes. Le système d’exploitation peut en outre inspecter en profondeur le trafic entre les agents d’IA.
Différence entre le FortiGate 3500G et le 400G
Le FortiGate 3500G est destiné au centre de données. L’appareil prend en charge la connectivité 400 Gb et cible les environnements à haute densité, où les charges de travail d’IA et le trafic est-ouest placent la barre plus haut en matière de performances de pare-feu. Fortinet met également l’accent sur les contrôles matériels, le micrologiciel sécurisé et la transparence au niveau du système.
Le FortiGate 400G transpose cette même approche à la périphérie du réseau et au segment intermédiaire. Ce pare-feu doit permettre la segmentation du réseau sans complexité supplémentaire, avec des performances accélérées par le matériel et une voie de mise à niveau pour les pare-feu FortiGate existants. Selon Fortinet, les organisations peuvent ainsi moderniser la périphérie de leur réseau avec une perturbation limitée des processus existants.