Rêver d’IA est une chose, la déployer en est une autre. Lors de son World Forum, ServiceNow articule son discours autour de la sécurité, de la gouvernance et des capacités étendues que l’entreprise a achetées et développées à cette fin au cours de l’année écoulée.
Lors de son World Forum à Amsterdam, ServiceNow s’appuie sur l’édition de l’année dernière. L’IA reste au cœur des débats et l’entreprise demeure convaincue de commercialiser une plateforme idéale pour déployer la technologie à l’échelle de l’entreprise.
Contrairement à son dernier passage dans notre partie de l’Europe, ServiceNow ne met cette fois pas l’accent, sur scène comme en coulisses, sur des capacités spectaculaires. Celles-ci sont désormais presque considérées comme acquises. « C’était le focus de l’an dernier », confirme Alex Hendrikse, AI Product Manager. « Aujourd’hui, nous regardons un cran plus loin. »
Au-delà des projets pilotes
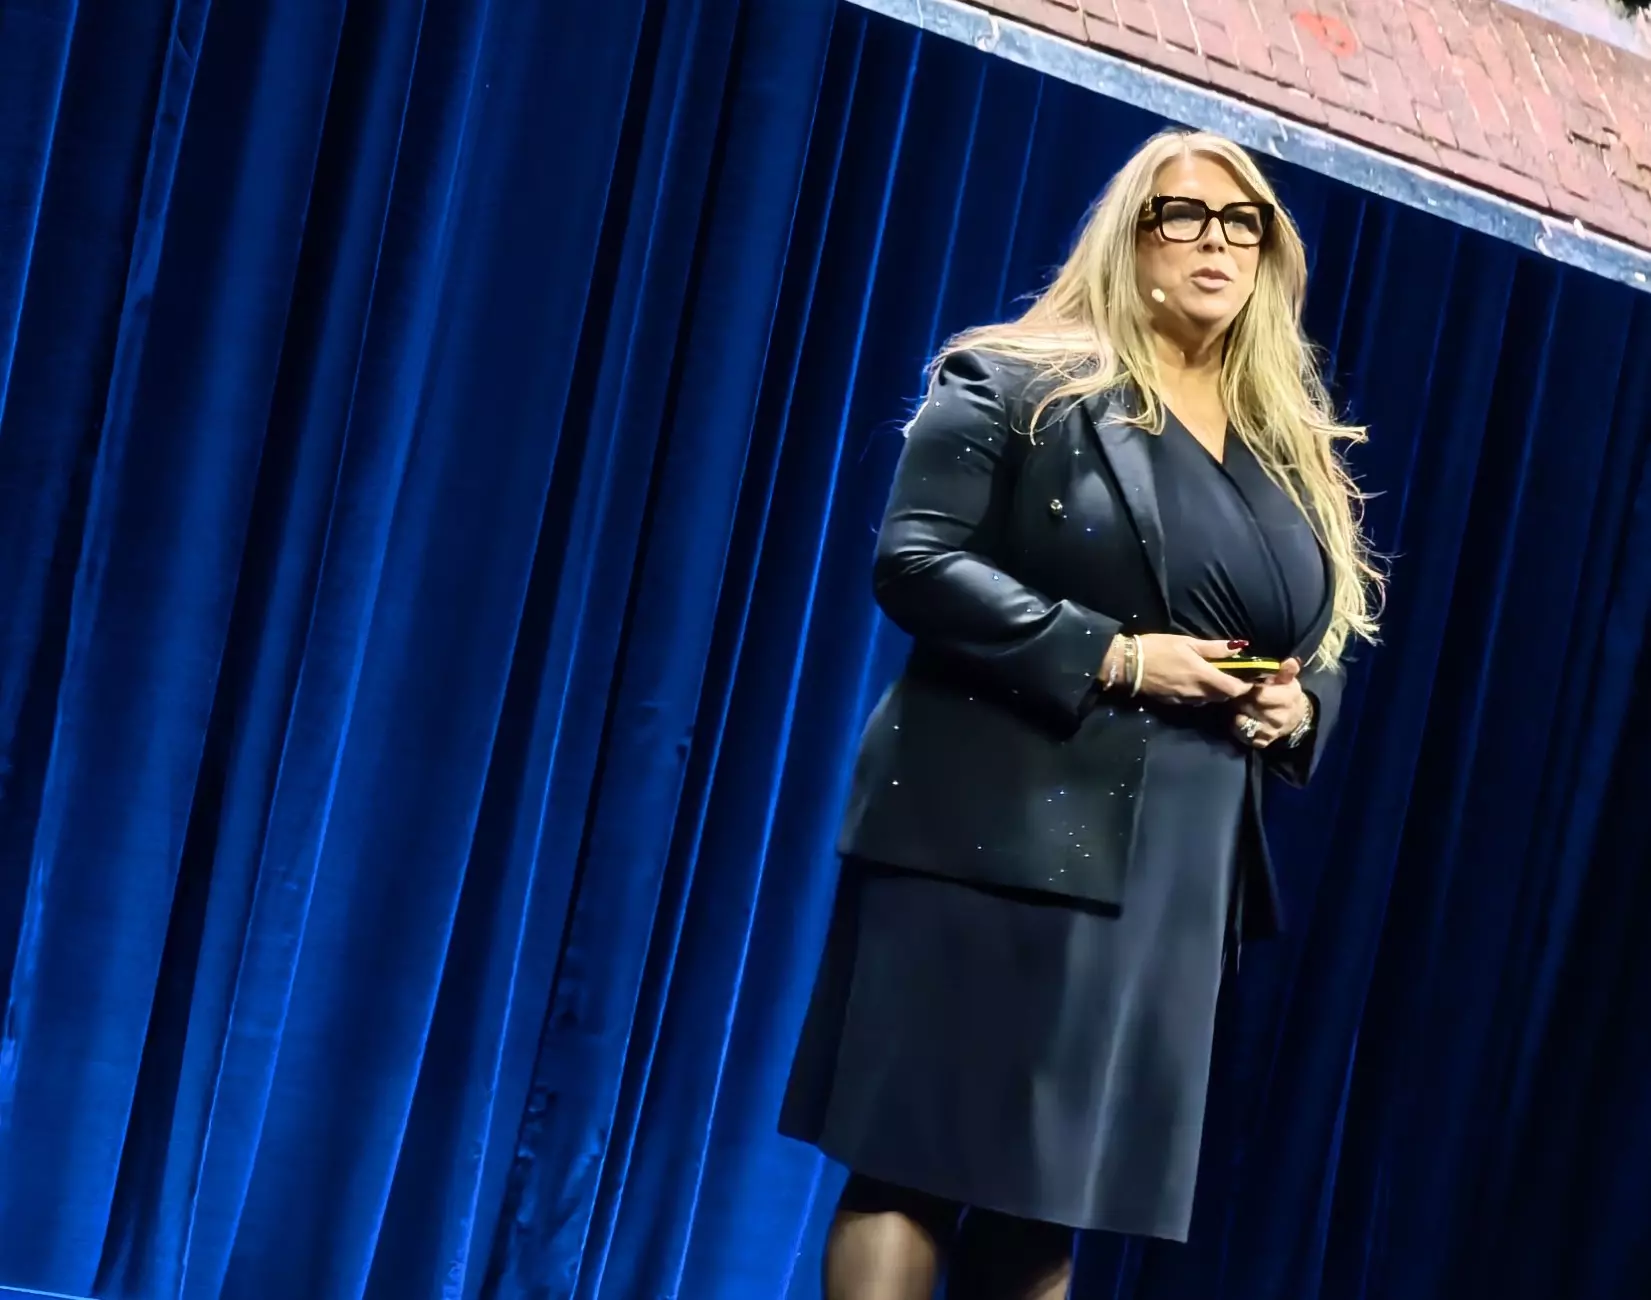
« Au début, les conversations portaient bien sur des essais et des projets pilotes », explique Marielle Lindgren, Group Vice President EMEA North chez ServiceNow. « Mais la lune de miel est terminée. Dès que la discussion passe à la mise en production, des sujets comme la sécurité, la conformité et la réglementation prennent le dessus. »
La lune de miel est terminée.
Marielle Lidgren, GVP EMEA North ServiceNow
ServiceNow veut y répondre et a mis en place, au cours de l’année écoulée, les moyens nécessaires pour lancer une offensive dans la sécurité. Le plus notable est le rachat d’Armis pour 7,75 milliards de dollars, suivi de l’acquisition de Veza pour 1 milliard de dollars.
Un petit rappel : Armis découvre les assets dans l’IT, l’OT, l’IoT, les appareils médicaux, les systèmes d’IA physiques, le code et le cloud, puis fait le lien entre visibilité et protection effective. Veza y ajoute son Access Graph. Cette technologie peut cartographier en temps réel chaque relation d’accès entre identités humaines et non humaines sur tous les systèmes.
Lors du grand événement Knowledge à Las Vegas, ServiceNow avait déjà annoncé qu’il regrouperait les deux acquisitions dans une nouvelle plateforme : Autonomous Security & Risk. Au Forum d’Amsterdam, nous voyons comment ces capacités peuvent être cruciales pour la sécurisation de l’IA dans les systèmes d’entreprise.
L’IA comme asset
Yevgeny Dibrov, cofondateur et ancien CEO d’Armis, dirige l’ensemble de la branche cybersécurité et risques de ServiceNow depuis la finalisation du rachat en avril. Il veut y construire la plus grande plateforme de cybersécurité au monde.
« Armis excelle en gestion des cyber-assets, gestion des vulnérabilités, appsec et sécurité OT et IoT. Veza apporte la sécurité des identités, et nous combinons cela avec ce que ServiceNow faisait déjà en matière de réponse aux incidents de sécurité, de gestion des risques et de conformité », déclare Dibrov. « Nous pouvons ainsi couvrir tous les assets et chaque identité. »
Au fond, un agent IA n’est lui aussi qu’un asset.
Yevgeny Dibrov, GM Cybersecurity & Risk ServiceNow
Selon Dibrov, cela correspond aux besoins des entreprises à l’heure où les agents IA font leur entrée. « Au fond, un agent IA n’est lui aussi qu’un asset. Sauf que les agents peuvent faire bien plus, car ils agissent de manière autonome et disposent de leur propre identité », dit-il. « Pour comprendre et limiter votre exposition, vous devez connaître chaque type d’asset de votre environnement. Il ne faut rien oublier. Vous devez aussi comprendre chaque identité, chaque droit d’accès et le rôle qui s’y rapporte, et pouvoir déployer les bons workflows et mesures d’atténuation. »
À l’ordre du jour de tous
ServiceNow voit donc la sécurité comme un élément crucial d’une stratégie d’IA de bout en bout. Selon Lindgren, les organisations qui maîtrisent la gouvernance, la sécurité et la visibilité peuvent monter en charge en toute sécurité.
« La sécurité est à l’ordre du jour de tous. Je n’ai aucune conversation où elle n’est pas abordée », dit-elle. « C’est aussi presque toujours la raison pour laquelle on n’ose pas passer à l’échelle. Les organisations ont une bonne initiative et pensent pouvoir en tirer des revenus, mais elles se demandent comment la garder sous contrôle et monter en charge en sécurité. Celui qui s’y prend bien n’a pas à se laisser freiner. »
Pas par la fenêtre ouverte
Pour aborder concrètement la sécurisation des agents IA, ServiceNow s’appuie sur le concept d’identité déjà évoqué par Dibrov. On remarque à quel point la stratégie de l’entreprise rejoint la vision entendue plus tôt sur la scène de la conférence ISACA à Munich. Ben Hanson, Field CISO chez Zenity, y expliquait pourquoi une ancienne façon de penser, fondée sur un modèle classique de simples privilèges, ne suffit pas pour surveiller des agents dynamiques.
« Cela fonctionne pour un humain », reconnaît Hendrikse, « mais pas pour un LLM. Si un employé n’a pas la clé d’une porte, il ne se dit pas qu’il peut tout aussi bien entrer dans la pièce par la fenêtre parce qu’elle est entrouverte. Un agent IA ne fait pas cette réflexion. »
Contrôle des passeports
Les agents IA doivent donc être maîtrisés autrement. ServiceNow opte pour un modèle construit autour d’un passeport IA. Ce passeport contient des informations sur l’objectif, les droits, mais aussi les limites d’un agent IA. Sur la scène du World Forum, nous voyons comment un agent IA peut effectuer automatiquement des remboursements clients jusqu’à un montant de 25 dollars. Cela figure dans le passeport. Si une demande de paiement dépasse ce montant, elle est bloquée.
Hendrikse explique comment cela fonctionne. Le passeport repose sur la cryptographie. Ce qu’un agent autonome a fait peut être vérifié après coup dans la plateforme. « Mais cela ne suffit pas », dit Hendrikse. « Un agent fait peut-être des choses que vous ne souhaitiez pas, vous le constatez après coup. Ce genre de choses, il faut les connaître et les limiter au préalable. »
Un agent fait peut-être des choses que vous ne souhaitiez pas, vous le constatez après coup.
Alex Hendrikse, AI Product Manager
Outre les droits et les limites, le passeport définit les identités que l’agent utilise, ce qui est éthiquement acceptable et les règles de conformité et la législation qu’il doit respecter. « On ne peut donc pas demander à un agent, par un prompt, d’ignorer l’AI Act le temps d’une tâche. »
Plus qu’un autocontrôle
Avant d’entreprendre quoi que ce soit, l’agent vérifie chaque fois son passeport. Si ce dernier n’autorise pas la tâche, il ne l’exécute pas. Hendrikse parle d’« une sorte de reverse engineering d’une audit trail, mais de manière proactive et avec application effective ».
L’agent contrôle lui-même son passeport, mais cela ne s’arrête pas là. Les LLM peuvent en effet raisonner au-delà des instructions lorsqu’ils sont focalisés sur un objectif final (pensez à la fenêtre ouverte). C’est pourquoi la plateforme surveille aussi.
« Elle valide toujours ce passeport en temps réel et effectue elle aussi le contrôle », dit Hendrikse. « Si quelque chose ne va pas, l’agent ne peut pas démarrer ou il est arrêté. » ServiceNow dispose de connexions avec des hyperscalers, comme AWS Bedrock et Azure. Selon l’expert en IA, cela fonctionne donc aussi pour des agents qui tournent en dehors de ServiceNow.
Tour de contrôle
L’accent mis sur la sécurité est fort et le contraste avec l’an dernier est grand. Alors que nous avions vu à l’époque des démos illustrant tout ce que l’IA peut faire seule, nous voyons maintenant comment les agents IA peuvent justement être limités.
Dans tout ce discours, un rôle central est réservé à l’AI Control Tower. Il est toutefois un peu maladroit qu’elle s’appelle désormais SI Control Tower, SI signifiant Superintelligence. Ce terme a été lancé sans qu’on le lui demande par le président Trump, et on constate combien d’entreprises américaines ont rapidement adopté cette terminologie. Il est révélateur qu’une partie du branding du World Forum parle encore d’« AI » et que nous surprenions aussi les porte-parole en plein lapsus.
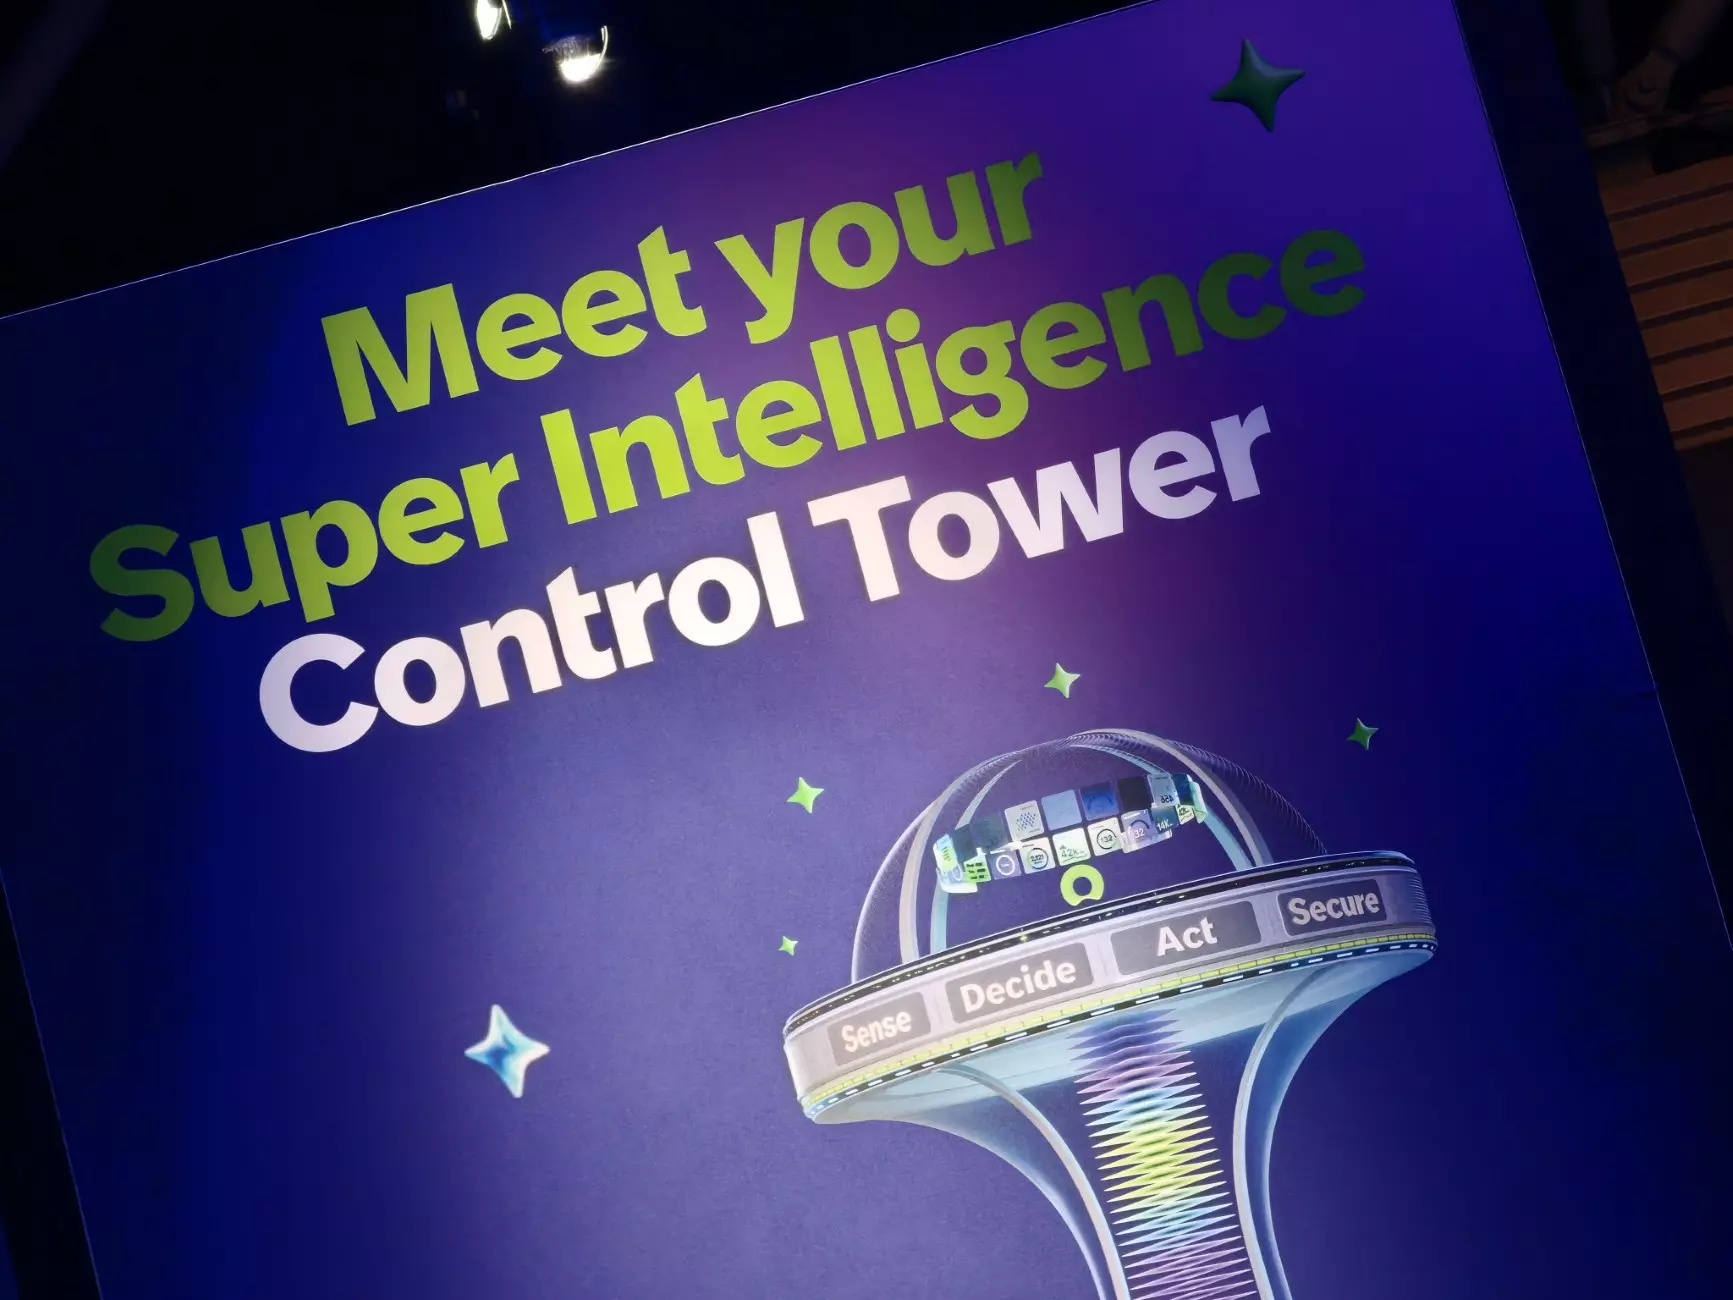
La SI Control Tower se superpose aux capacités pilotées par l’IA de la plateforme ServiceNow, y compris Armis, Veza et le context engine. La tour numérique détecte et répertorie toute l’IA de l’organisation, des modèles et copilotes aux agents, jeux de données et prompts, y compris dans des systèmes tiers. Le système détecte en temps réel les hallucinations, les biais, les fuites de données et les dérives de comportement, et lance automatiquement, si nécessaire, des workflows de remédiation.
Redevabilité
Pour Lindgren, la redevabilité reste cruciale. « Si quelqu’un demande quel risque vous avez pris avec une initiative d’IA donnée et quelles en ont été les conséquences, vous devez pouvoir présenter une audit trail de ce que vous avez mis en œuvre, de la manière dont vous avez pris cette décision et du calcul de risque que vous avez effectué », dit-elle. Selon elle, ServiceNow peut offrir cette visibilité avec des solutions comme la Control Tower.
Maintenant que la lune de miel est terminée, l’IA doit vraiment trouver sa place au sein des organisations. Les bons comptes font les bons amis, c’est vrai aussi dans ce contexte. ServiceNow se considère toujours comme la meilleure plateforme pour déployer l’IA dans l’organisation, et cette fois, nous voyons ce point défendu sous l’angle de la sécurité.
Ce que nous ne voyons pas
Enfin, un grand absent nous frappe pendant la keynote. Alors que ServiceNow annonçait l’an dernier en grande pompe qu’il deviendrait désormais un acteur du CRM, le sujet n’est en fait pas abordé. Danny Wilks, VP CRM pour l’EMEA, reconnaît qu’il s’agit peut-être d’une occasion manquée, mais tient à souligner que les grandes ambitions pour ce segment n’ont pas diminué. « Nous voulons croître, et plus vite que ServiceNow lui-même », dit-il.