

Des cybercriminels ont pénétré dans les systèmes d’une entreprise de l’armateur Maersk. Ils ont dérobé des données et exigent une rançon. Ce n’est pas la première fois que Maersk est victime d’un ransomware.
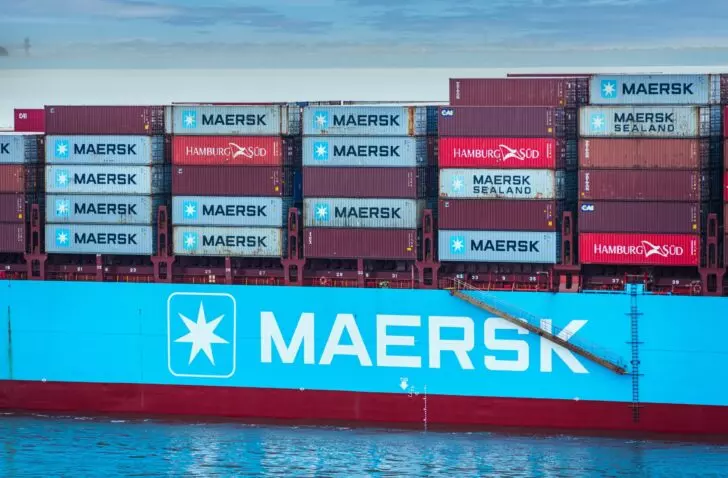
L’armateur danois Maersk est victime d’une attaque par ransomware. Des criminels appartenant au groupe WhiteArmor affirment avoir volé 100 Go de données. Ils menacent de les rendre publiques, à moins que Maersk ne verse cinq millions de dollars en bitcoins.
Filiale
L’attaque visait une filiale logistique de Maersk : LF Logistics. Celle-ci fait partie de l’organisation depuis 2022. Les pirates évoquent un butin comprenant des mots de passe non chiffrés, y compris ceux de comptes privilégiés, ainsi que des numéros de téléphone et des commandes.
L’armateur indique lui-même que les données volées ne sont pas sensibles et que les activités de l’entreprise n’en subissent aucun impact. Maersk compte quelque 700 porte-conteneurs sous son pavillon, soit plus de 13 pour cent de la flotte mondiale.
Selon l’armateur, l’attaque serait limitée à ce qu’il qualifie de système local. Les clients seront informés si nécessaire.
Pas une première
L’impact semble donc limité, au bout du compte. Maersk n’en est pas à son coup d’essai. La multinationale est l’une des premières entreprises à avoir été visiblement mises à genoux par un ransomware. En 2027, le logiciel NotPetya s’est infiltré dans l’infrastructure informatique et l’a détruite presque entièrement. NotPetya avait infecté tous les contrôleurs de domaine de l’entreprise.
Le salut de l’entreprise est venu d’un endroit improbable. Un bureau de Maersk au Ghana s’était retrouvé hors ligne à la suite d’une panne de courant et était toujours isolé lorsque le malware a traversé les systèmes. Un contrôleur de domaine intact a été rapatrié physiquement du Ghana sur un disque dur, ce qui a permis à l’entreprise de rétablir ses systèmes au bout de dix jours. L’attaque a coûté quelque 300 millions de dollars à Maersk.