

OpenAI étend son programme de cybersécurité Daybreak avec Red Team et Defense Factory. Le premier produit réalise des tests d’intrusion sur des applications web, le second met des agents d’IA au travail pour combler les vulnérabilités.
OpenAI étend son programme de sécurité Daybreak avec deux nouveautés. L’une pirate, l’autre protège. Les deux produits fonctionnent avec des agents d’IA qui passent au crible le code source d’une organisation. Red Team attaque les applications pour déterminer quelles failles sont réellement exploitables. Defense Factory examine les failles découvertes et rédige un correctif.
Daybreak Red Team teste les applications web
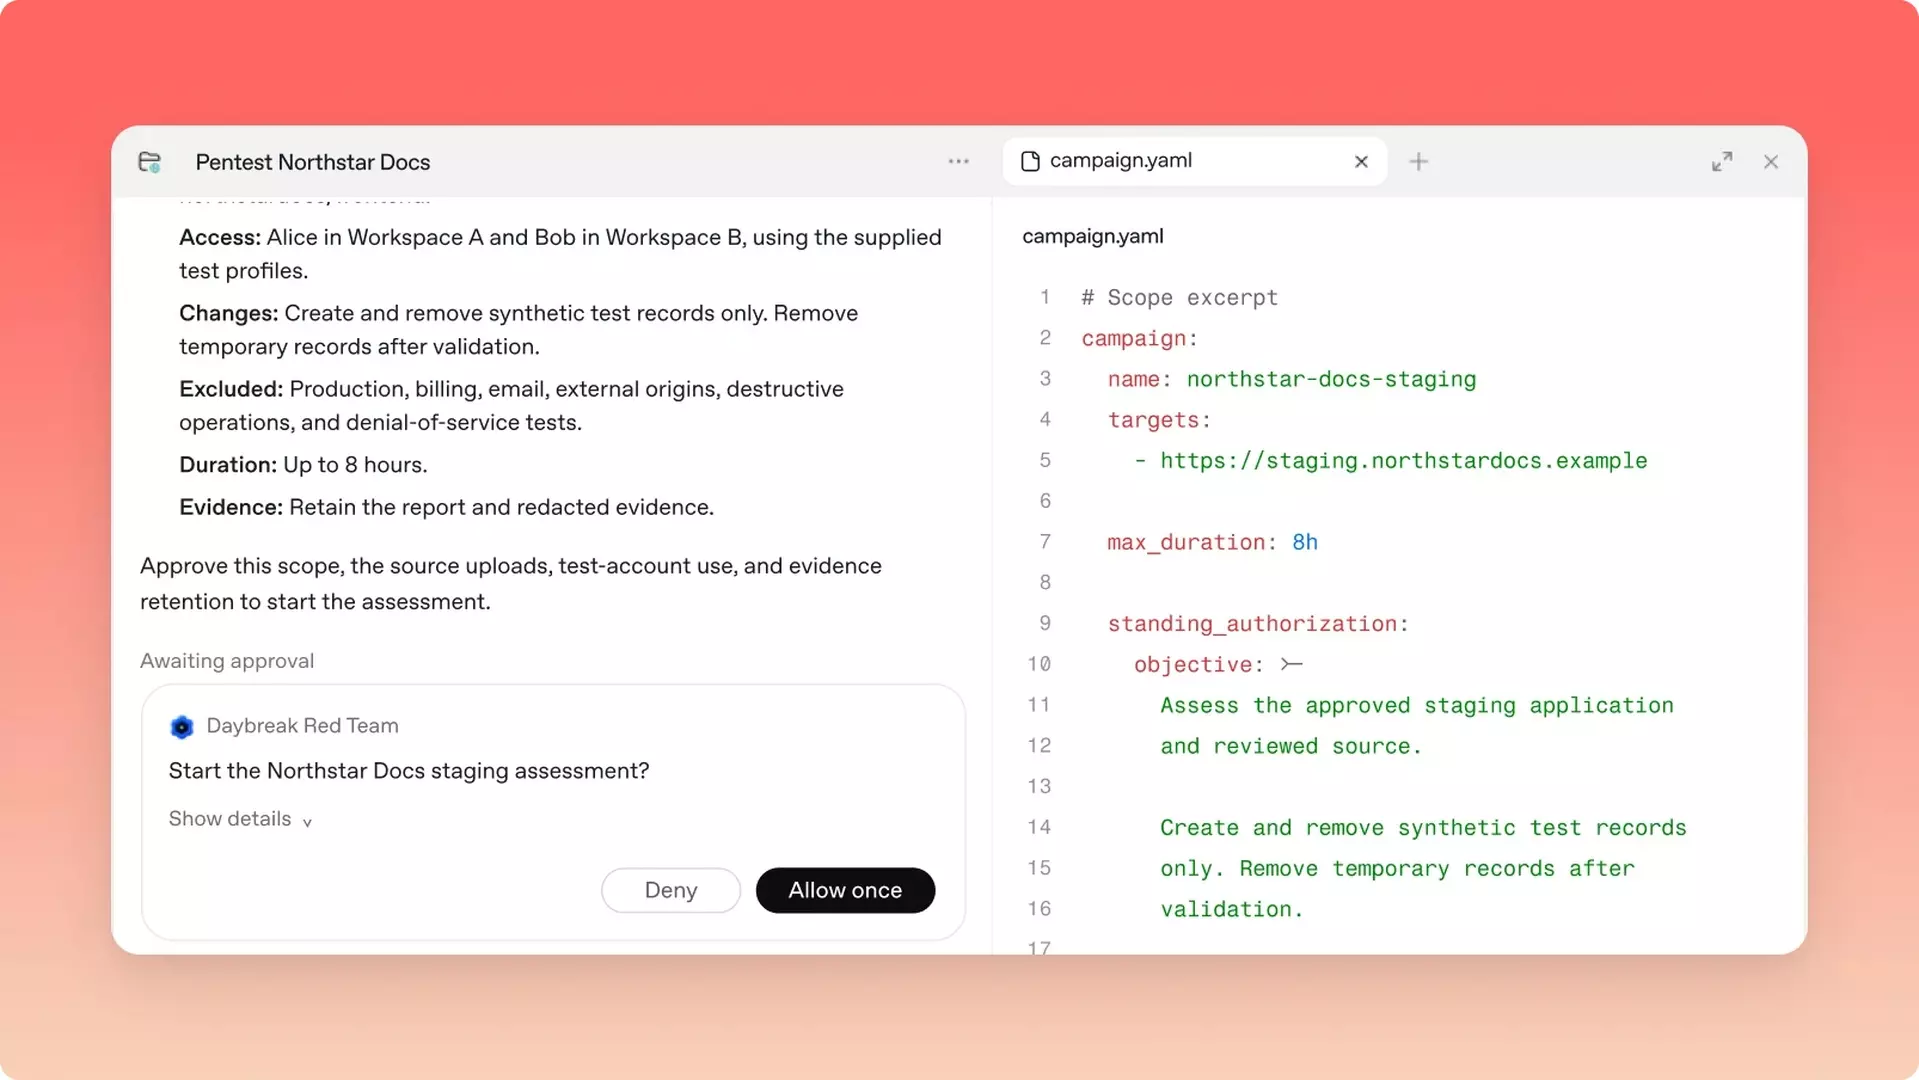
Daybreak Red Team déploie une équipe coordonnée d’agents d’IA sur les applications web. Les agents étudient les chemins d’attaque à partir du code source et du contexte de l’application, et confirment les vulnérabilités. Ils vérifient aussi les signalements issus de scanners de code, de programmes de bug bounty et de chercheurs, afin que les équipes de sécurité choisissent sur la base de preuves ce qu’il faut corriger en premier.
Après un correctif, Red Team vérifie si l’exploit fonctionne encore, et ce test peut être relancé chaque fois que l’application change. Les clients déterminent quelles applications et quels endpoints les agents peuvent atteindre. Les tests s’exécutent dans des environnements isolés.
En fait, OpenAI commercialise comme produit ce qu’il faisait déjà lui-même par accident avec ses agents d’IA trop zélés. Ceux-ci avaient déjà réussi à s’échapper de leurs environnements internes mal sécurisés pour ensuite se mettre à pirater. Cela permet certes de révéler des failles. Sous cette forme contrôlée, les organisations peuvent déployer cette capacité d’IA (on l’espère) de manière maîtrisée.
Defense Factory résorbe le backlog
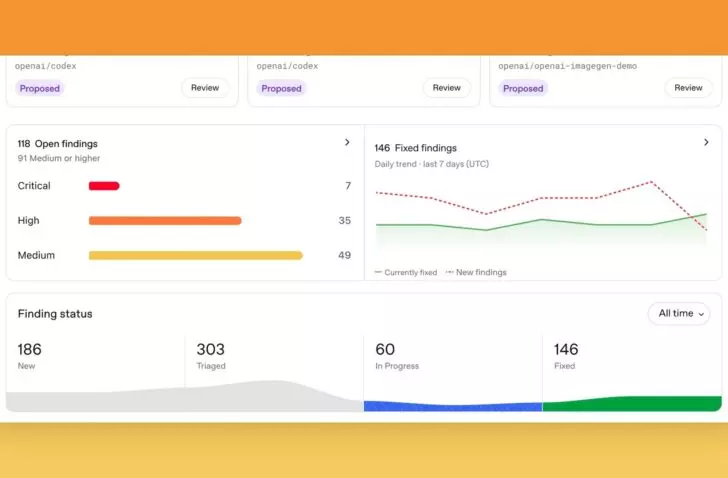
Daybreak Defense Factory (image d’ouverture) doit résorber l’arriéré de problèmes de sécurité. Les organisations connectent à la plateforme leurs dépôts ainsi que les constats de leurs outils de sécurité existants ou de Red Team. Des agents d’IA examinent chaque problème, suivent la vulnérabilité à travers le code et proposent un correctif. Les développeurs peuvent d’abord examiner et tester ce correctif.
Les développeurs peuvent aussi ajuster eux-mêmes avec Codex. C’est l’agent de programmation d’OpenAI. Ils ajoutent du contexte, examinent les preuves et affinent le correctif pendant que les agents poursuivent leur travail en arrière-plan. En outre, Defense Factory peut analyser chaque nouveau commit ou effectuer des contrôles à intervalles fixes.
Inscription et accès anticipé
Pour les capacités avancées de cybersécurité de ses modèles, OpenAI invite particuliers et organisations à s’inscrire à Daybreak. L’entreprise vérifie chaque demandeur et examine comment il compte utiliser les modèles. Daybreak Red Team n’est pour l’instant disponible qu’en accès anticipé, les organisations intéressées peuvent s’inscrire. Pour Defense Factory, les entreprises contactent l’équipe commerciale d’OpenAI. OpenAI ne communique pas encore de prix.