

Le collectif de hackers ShinyHunters a volé des données à plus de 100 organisations via la vulnérabilité dans Oracle PeopleSoft. Il s’agirait de 429 000 fichiers.
Le groupe de hackers ShinyHunters prétend avoir volé plus de 297 Go de données au Conseil de l’Europe en exploitant une faille zero-day dans Oracle PeopleSoft. Le butin comprend des données d’entreprise, des CV et des dossiers médicaux d’employés. Une centaine d’autres organisations, dont l’Université de Nottingham, ont également été touchées.
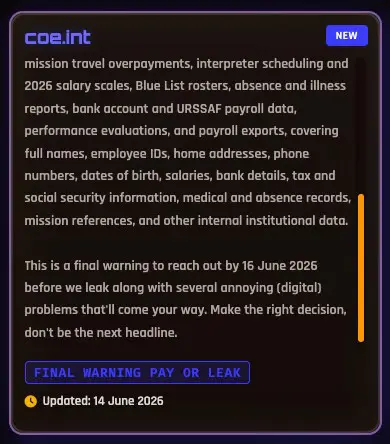
Le Conseil de l’Europe confirme l’ouverture d’une enquête sur l’intrusion, mais ne souhaite pas faire d’autres commentaires. ShinyHunters utilise la vulnérabilité CVE-2026-35273 qui, selon Google, a été activement exploitée entre le 27 mai et le 9 juin. Le géant de la technologie a averti plus de 100 organisations dans le monde, principalement aux États-Unis et dans le secteur de l’enseignement supérieur.
Une faille zero-day frappe des organisations dans le monde entier
Selon ShinyHunters, ils ont compromis plus de 100 organisations via 300 instances PeopleSoft vulnérables. Outre le Conseil de l’Europe et l’Université de Nottingham, où les données de 454 600 étudiants ont été divulguées, d’autres établissements d’enseignement ont également été ciblés. Google a confirmé que 68 % des organisations touchées sont actives dans l’enseignement supérieur.
De plus, le groupe a frappé Instructure, le créateur de la plateforme d’apprentissage Canvas, plus tôt cette année. Les données de 275 millions d’étudiants et d’employés y ont été dérobées. Instructure aurait conclu un accord avec ShinyHunters, ce qui revient en pratique au paiement d’une rançon.
Attaques précédentes contre le secteur de l’éducation
En mars, ShinyHunters affirmait déjà avoir volé des données à Infinite Campus, un fournisseur de logiciels pour l’enseignement primaire et secondaire. À l’époque, Infinite Campus avait refusé de payer, après quoi le groupe avait publié 137 000 adresses e-mail et d’autres données personnelles. Infinite Campus a indiqué que les fichiers divulgués contenaient principalement des noms et des coordonnées du personnel scolaire.